


Gerenciar detecções especializadas
Este documento descreve como usar as páginas de detecções especializadas.
Para os clientes do Google Security Operations, Google Cloud a equipe de inteligência contra ameaças do Google Cloud (GCTI, na sigla em inglês) oferece análises de ameaças prontas para uso como parte do Google Cloud modelo de destino compartilhado de segurança. Como parte dessas detecções especializadas, a GCTI fornece e gerencia um conjunto de regras YARA-L para ajudar os clientes a identificar ameaças à empresa. Essas regras gerenciadas pela GCTI:
Fornecem aos clientes inteligência acionável imediata que pode ser usada contra os dados ingeridos.
Aproveitam a inteligência contra ameaças do Google, oferecendo aos clientes uma maneira de usá-la no Google SecOps.
Antes de começar
Para informações sobre políticas de detecção de ameaças predefinidas, consulte o seguinte:
- Visão geral da categoria "Ameaças na nuvem"
- Visão geral da categoria "Ameaças do Chrome Enterprise"
- Visão geral da categoria "Ameaças do Windows"
- Visão geral da categoria "Ameaças do Linux"
- Visão geral da categoria "Ameaças do macOS"
- Visão geral da categoria "Análise de risco para UEBA"
- Visão geral da categoria "Inteligência contra ameaças aplicada"
Para verificar se os dados necessários para cada política estão no formato correto, consulte Verificar a ingestão de dados de registro usando regras de teste.
Recursos de detecções especializadas
Confira alguns dos principais recursos de detecções especializadas:
Detecção especializada: detecção criada e gerenciada pela GCTI para clientes do Google SecOps.
Conjuntos de regras: coleção de regras gerenciadas pela GCTI para clientes do Google SecOps. A GCTI fornece e mantém vários conjuntos de regras. O cliente tem a opção de ativar ou desativar essas regras na conta do Google SecOps e ativar ou desativar alertas para elas. Novas regras e conjuntos de regras serão fornecidos periodicamente pela GCTI à medida que o cenário de ameaças mudar.
Quando o Google lança conteúdo selecionado novo ou atualizado, os seguintes comportamentos padrão são aplicados:
- Novos conjuntos de regras (pacotes de regras): são desativados por padrão (o status é Desativado e os alertas estão Desligados). No entanto, os conjuntos de regras nas categorias de inteligência contra ameaças aplicada (ATI, na sigla em inglês) são ativados automaticamente para instâncias do Enterprise Plus.
- Novas regras adicionadas a um grupo de regras atual: herdam automaticamente o status atual e a configuração de alertas do grupo de regras pai para o nível de precisão (preciso ou amplo).
- Regras atualizadas (novas revisões de regras): mantêm a configuração de status e alertas por regra.
Abrir a página de detecções especializadas e conjuntos de regras
Para abrir a página de detecções especializadas, siga estas etapas:
Selecione Regras no menu principal.
Clique em Detecções especializadas para abrir a visualização de conjuntos de regras.
A página "Detecções especializadas" fornece informações sobre cada um dos conjuntos de regras ativos na sua conta do Google SecOps, incluindo o seguinte:
Última atualização: hora em que a GCTI atualizou o conjunto de regras pela última vez.
Regras ativadas: indica quais das regras precisas e amplas estão ativadas em cada conjunto de regras. As regras precisas encontram ameaças maliciosas com um alto grau de confiança. As amplas, por sua vez, procuram comportamentos suspeitos que podem ser mais comuns e gerar mais falsos positivos. Regras Precisas e Abrangentes podem estar disponíveis para um conjunto de regras.
Alertas: indica quais das regras precisas e amplas têm alertas ativados em cada conjunto de regras.
Táticas do Mitre: identificador das táticas do Mitre ATT&CK® incluídas em cada conjunto de regras. As táticas do Mitre ATT&CK® representam a intenção por trás de comportamentos maliciosos.
Técnicas do Mitre: identificador das técnicas do Mitre ATT&CK® incluídas em cada conjunto de regras. As técnicas do Mitre ATT&CK® representam ações específicas de comportamentos maliciosos.
Nessa página, também é possível ativar ou desativar a regra e os alertas dela. É possível fazer isso para as regras amplas ou precisas.
Abrir o painel de detecções especializadas
O painel de detecções especializadas mostra informações sobre cada detecção especializada que produziu uma detecção contra os dados de registro na sua conta do Google SecOps. As regras com detecções são agrupadas por conjunto de regras.
Para abrir o painel de detecções especializadas, siga estas etapas:
Selecione Regras no menu principal. A guia padrão é "Detecções especializadas", e a visualização padrão é "Conjuntos de regras".
Clique em Painel.
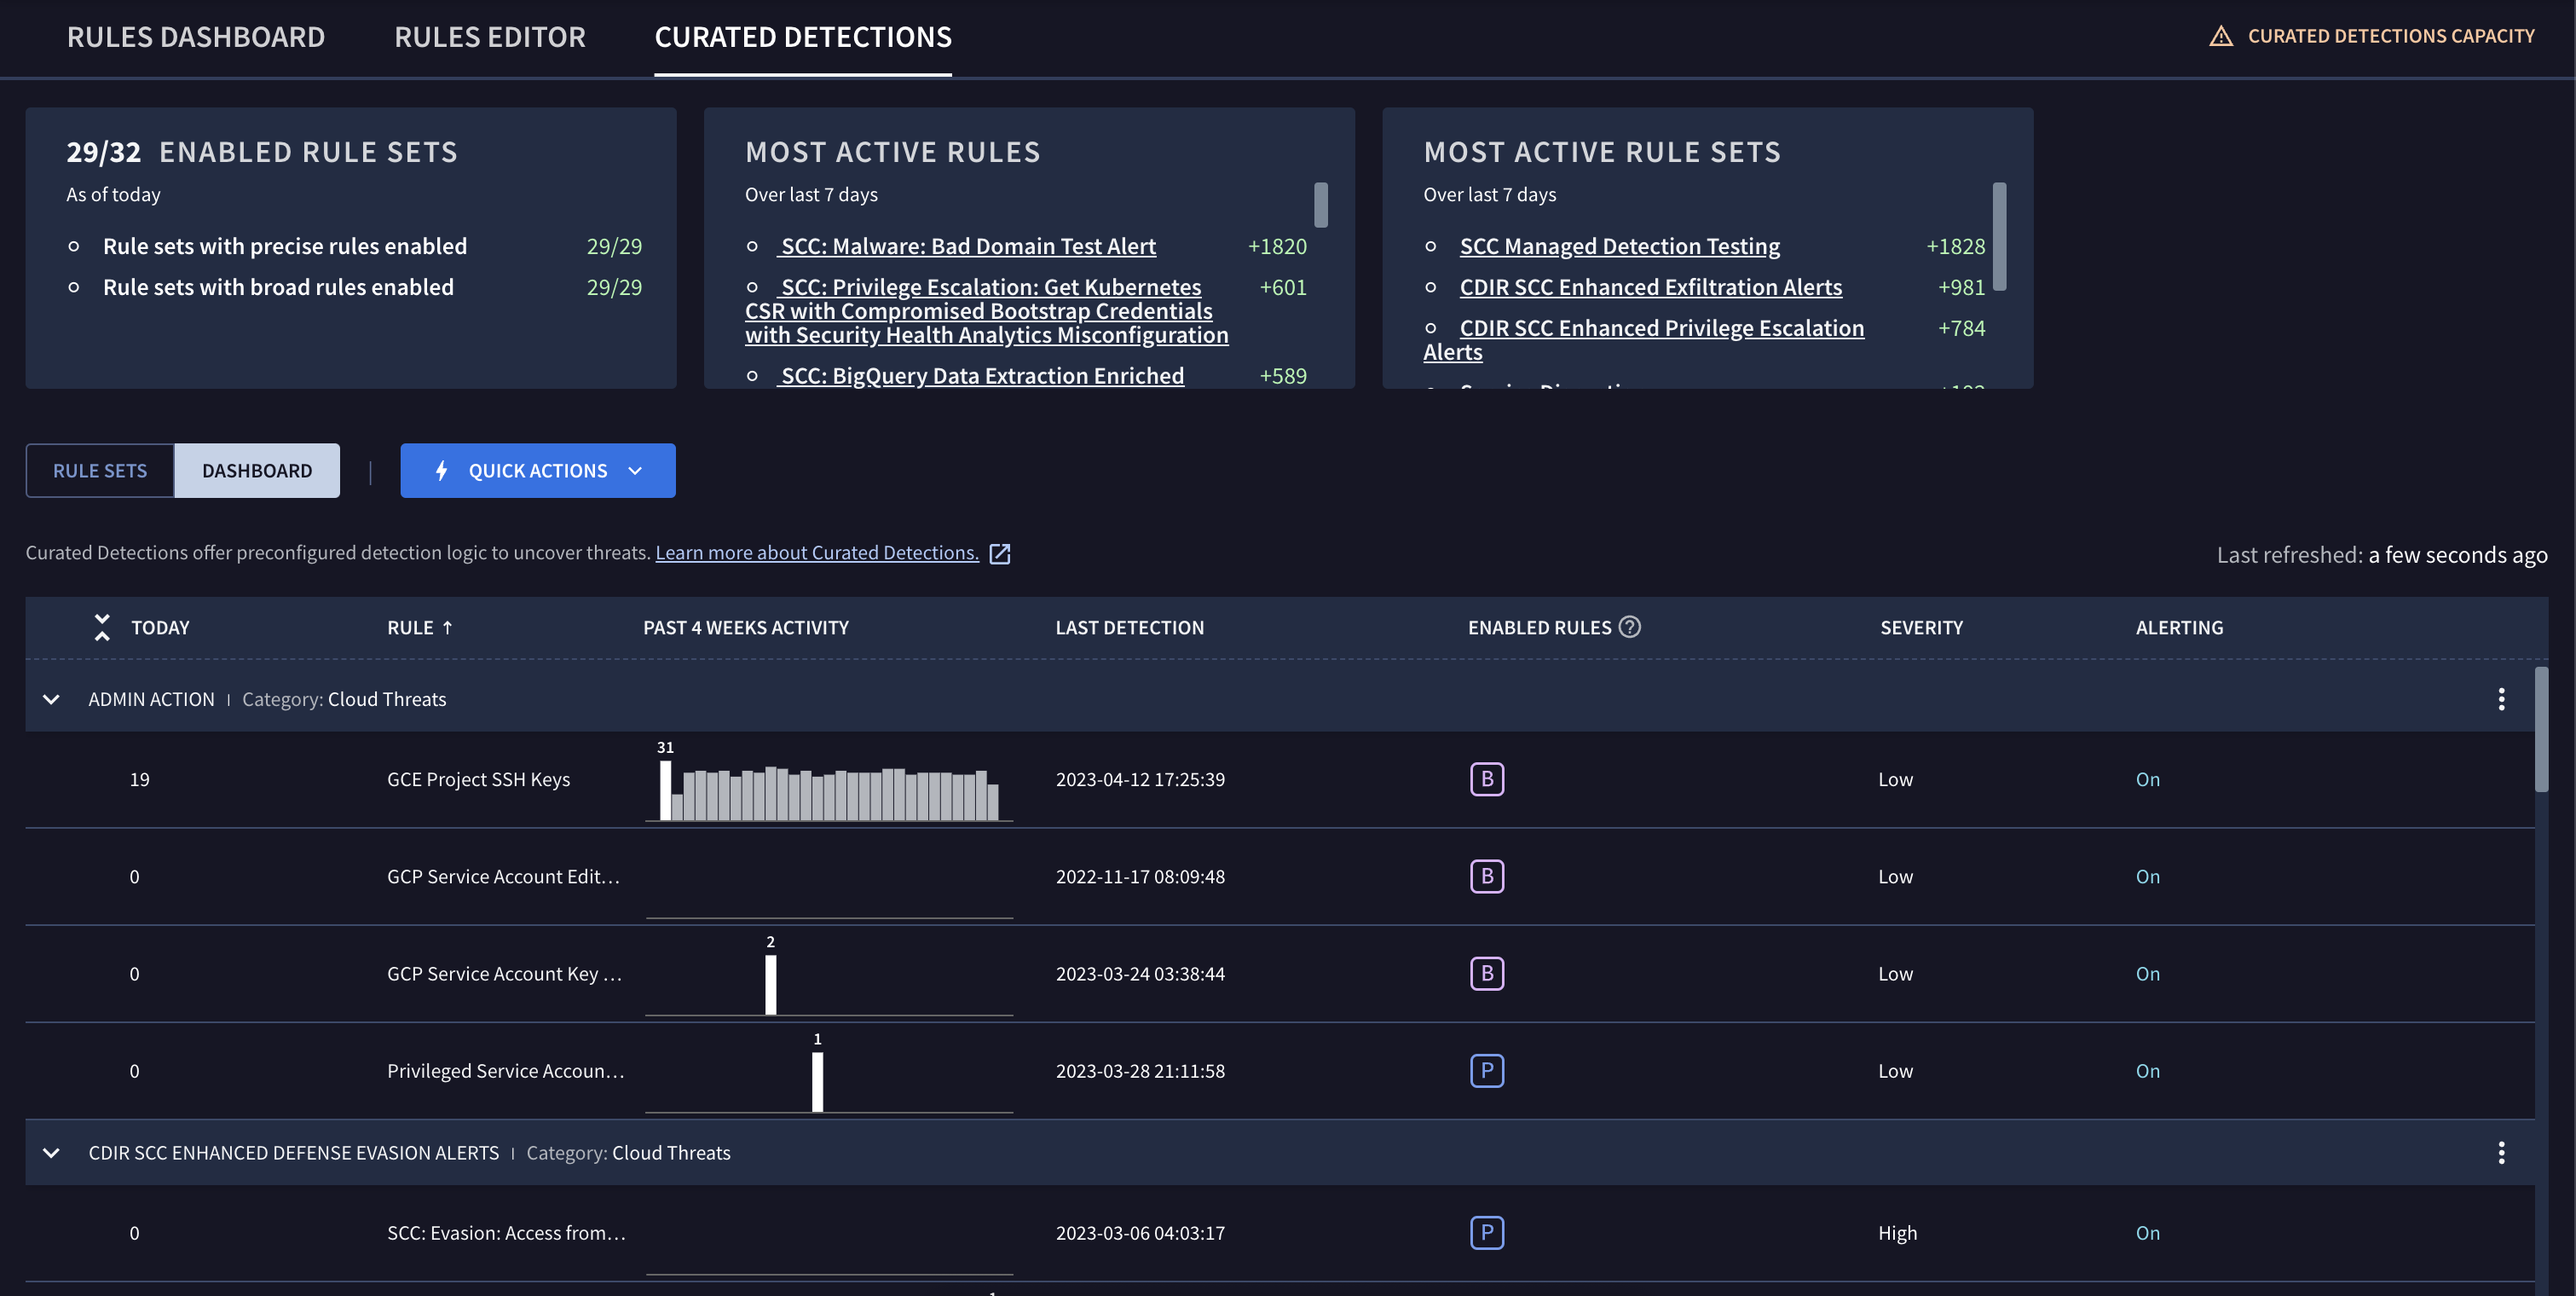
Figura 2: painel de detecções especializadas
O painel de detecções especializadas mostra cada conjunto de regras disponível para sua conta do Google SecOps. Cada exibição inclui o seguinte:
Gráfico que acompanha a atividade atual de cada uma das regras associadas a um conjunto de regras.
Hora da última detecção.
Status de cada regra.
Gravidade das detecções recentes.
Se os alertas estão ativados ou desativados.
É possível editar as configurações da regra clicando no ícone de menu ou no nome do conjunto de regras.
Clique em Conjuntos de regras para voltar à visualização de conjuntos de regras. A visualização de conjuntos de regras fornece informações sobre cada conjunto de regras ativo na sua conta do Google SecOps.
Ver detalhes sobre um conjunto de regras
É possível modificar as configurações de qualquer detecção especializada clicando no ícone de menu do conjunto de regras e selecionando Ver e editar configurações de regras.
Ative ou desative o conjunto de regras na seção Configurações. Os botões Status e Alerting permitem ativar ou desativar as regras precisas e amplas no conjunto de regras. Também é possível ativar ou desativar os alertas.
Também é possível conferir todas as exclusões configuradas para o conjunto de regras. Para editar as exclusões, clique em Ver. Consulte Configurar exclusões de regras para mais informações.
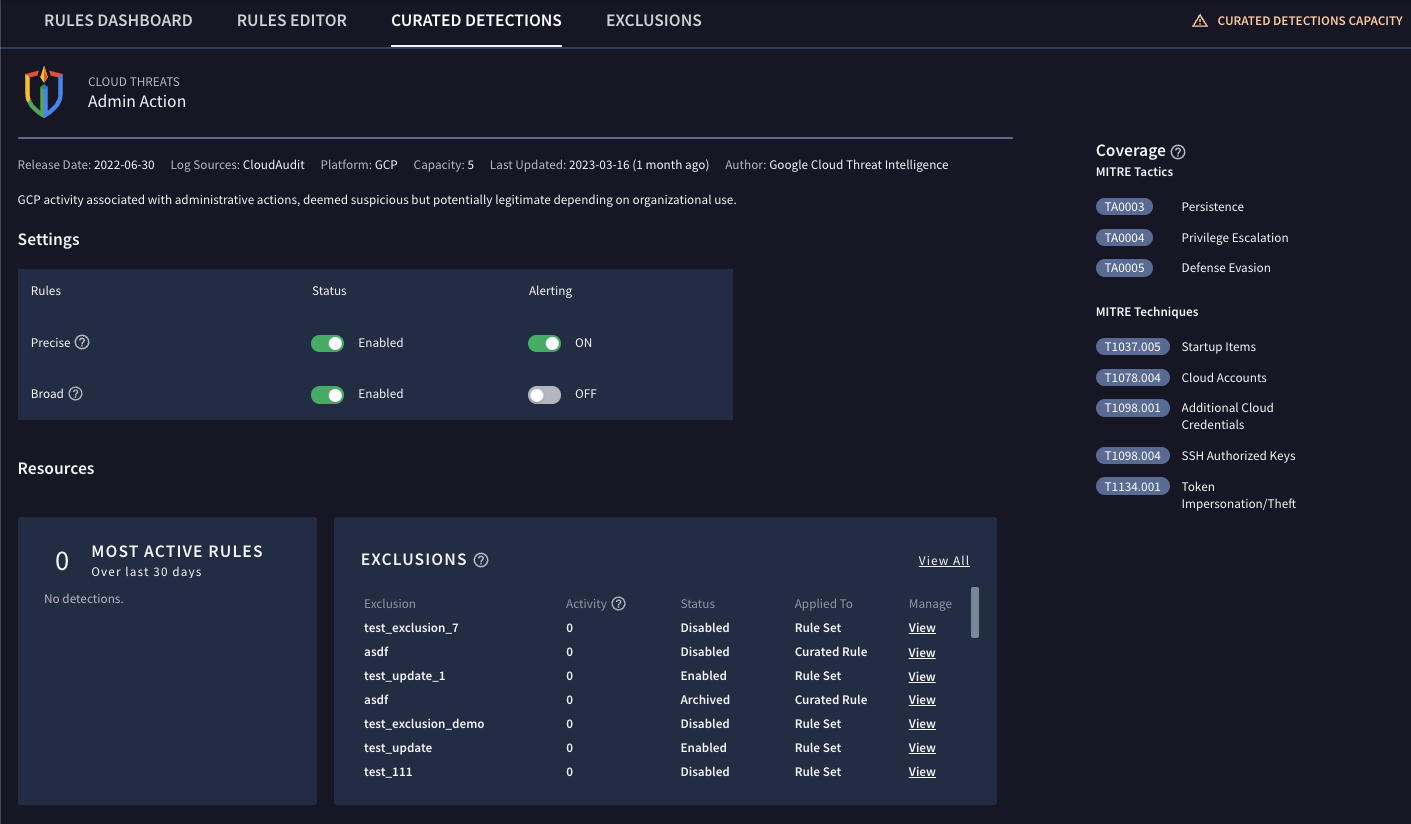
Figura 3: configurações de regras
Modificação de todas as regras em um conjunto de regras
A seção Configurações mostra as configurações de todas as regras em um grupo de regras. É possível modificar as configurações para criar detecções especializadas específicas para o uso e as necessidades da sua organização.
Regras precisas: encontram comportamentos maliciosos com um maior grau de confiança e menos falsos positivos devido à natureza mais específica da regra.
Regras amplas: encontram comportamentos que podem ser potencialmente mal-intencionados ou ter anomalias, mas geralmente com mais falsos positivos devido à natureza mais geral da regra.
Status: ative o status de uma regra como preciso ou amplo definindo a opção Status correspondente como Ativado.
Alertas: ative os alertas para receber detecções criadas por regras precisas ou amplas correspondentes definindo a opção Alertas como Ativado.
Configurar exclusões de regras
Para gerenciar o volume de alertas de detecções especializadas da GCTI, é possível configurar exclusões de regras. Para mais informações, consulte Configurar exclusões de regras.
Ver detecções especializadas
É possível conferir qualquer uma das detecções especializadas na visualização "Detecção selecionada". Essa visualização permite examinar qualquer uma das detecções associadas à regra e mudar para outras visualizações, como a visualização de ativos da linha do tempo.
Para abrir a visualização "Detecções especializadas", siga estas etapas:
Clique em Painel.
Clique no link do nome da regra na coluna "Regra".
A seguir
Precisa de mais ajuda? Receba respostas de membros da comunidade e profissionais do Google SecOps.