

Descriere
Site atacat? Segurium înlătură malware-ul, gratuit.
Majoritatea modulelor pentru securitate scanează site-ul, numesc fișierele infectate, apoi cer bani ca să le curețe. Segurium face curățarea. Găsește fișierele infectate, înlătură codul rău intenționat și pune fișierul original la loc, cu o copie de siguranță criptată și reversibilă. Nivelul gratuit acoperă până la 3 curățări în cloud la fiecare 30 de zile consecutive, ceea ce ajunge pentru un incident obișnuit. Fără blocaje publicitare, fără procese în fundal care îți mănâncă bugetul de procesor de pe găzduirea partajată.
Rulează-l pe fiecare site de care ai grijă, iar configurarea rămâne aceeași. Activează curățarea automată și un fișier semnalat de scanarea în timp real este reparat înainte ca cineva să deschidă panoul de control. Modulele și temele cu o vulnerabilitate cunoscută primesc o insignă roșie Vulnerabil și un buton de actualizare. Exportă setările o dată, importă-le pe site-ul următor, acceptă dezvăluirea serviciului din WP-CLI și lasă fiecare site să îți trimită un email în cel mult 24 de ore când apare malware.
Ce primești pentru fiecare instalare
Fiecare funcționalitate de mai jos este livrată în modul și rulează pe fiecare instalare, atât gratuit, cât și Pro:
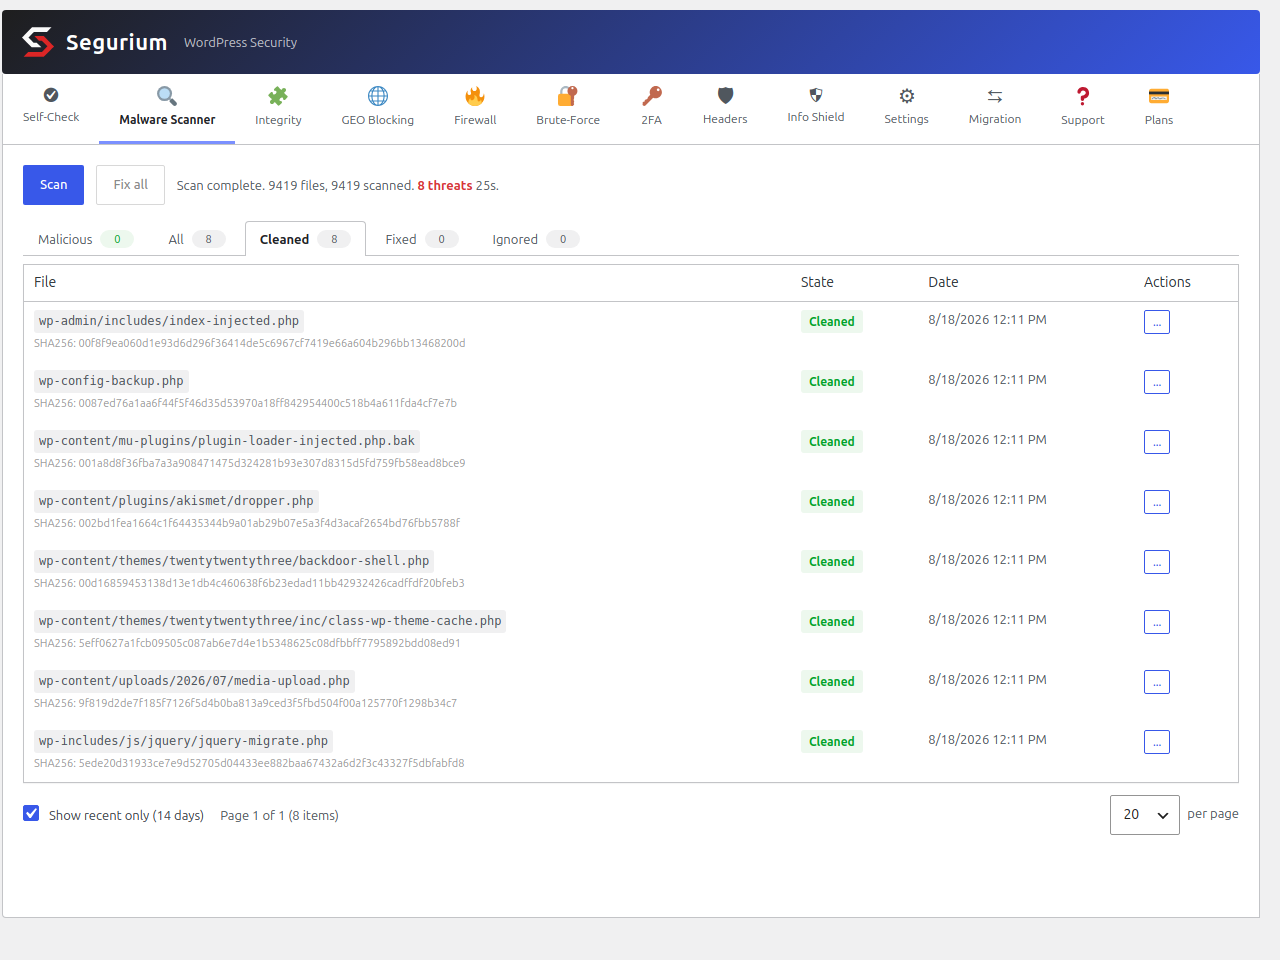
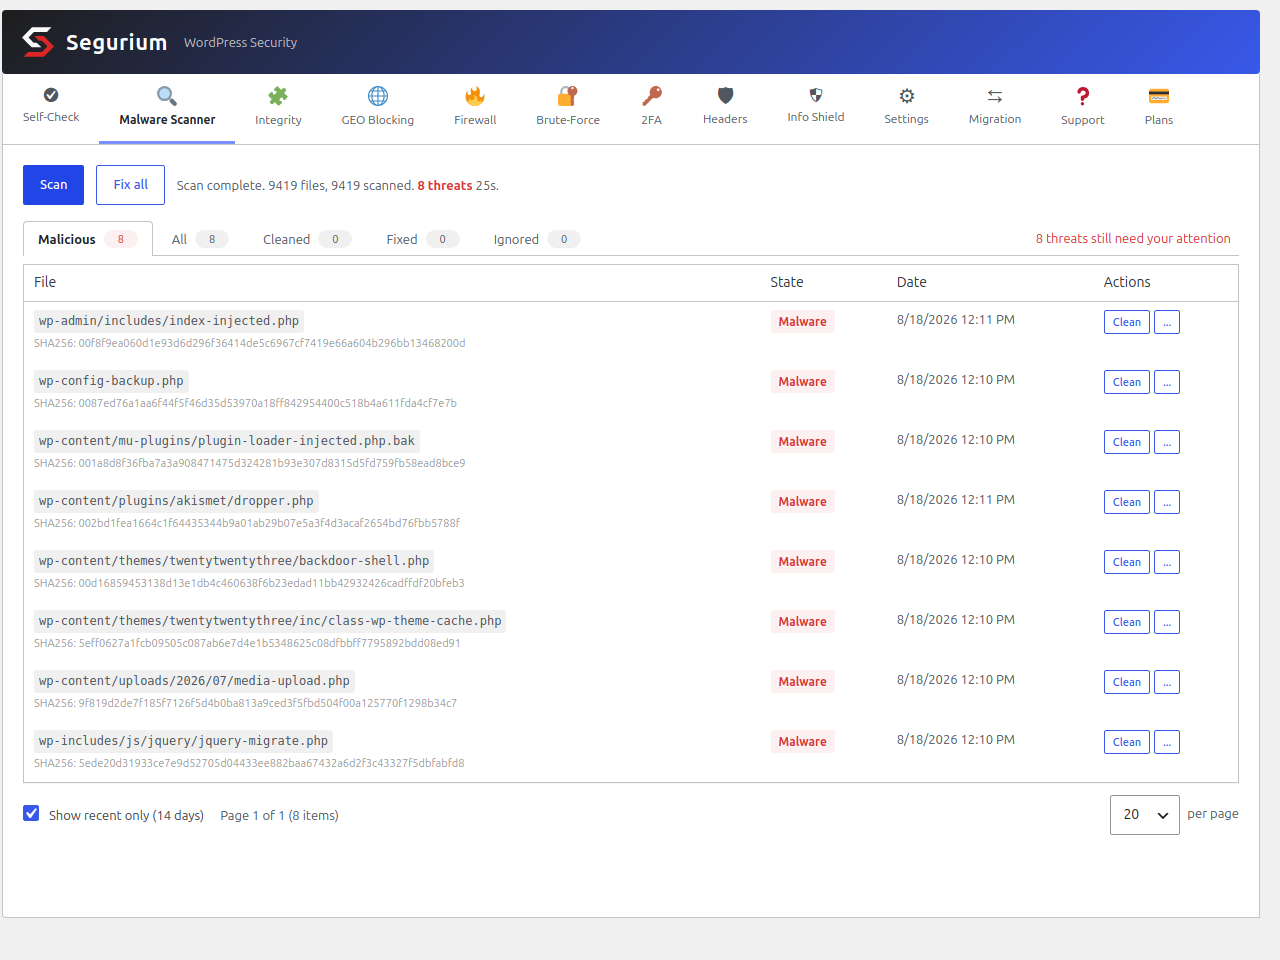
- Înlăturare și curățare malware – o scanare completă a sistemului de fișiere găsește fișierele infectate; un singur clic înlătură definitiv codul rău intenționat și păstrează o copie de siguranță criptată și reversibilă, astfel o decizie greșită nu este niciodată definitivă. O vizualizare unificată „Amenințări” adună toate constatările.
- Remediere în masă cu „Repară tot” – pune în coada de așteptare pentru curățare fiecare amenințare detectată, cu un sigur clic, atât în panoul pentru malware, cât și în cel pentru integritate.
- Curățare automată la detectare – activeaz-o și un fișier semnalat de scanarea în timp real este curățat fără să se aștepte ca un administrator să deschidă panoul de control. Dezactivată implicit; dă randament maxim alături de o programare zilnică, care aplică aceeași regulă.
- Scanare în timp real și la încărcare – fișierele noi și modificate sunt verificate automat; încărcările infectate sunt blocate înainte să ajungă pe disc.
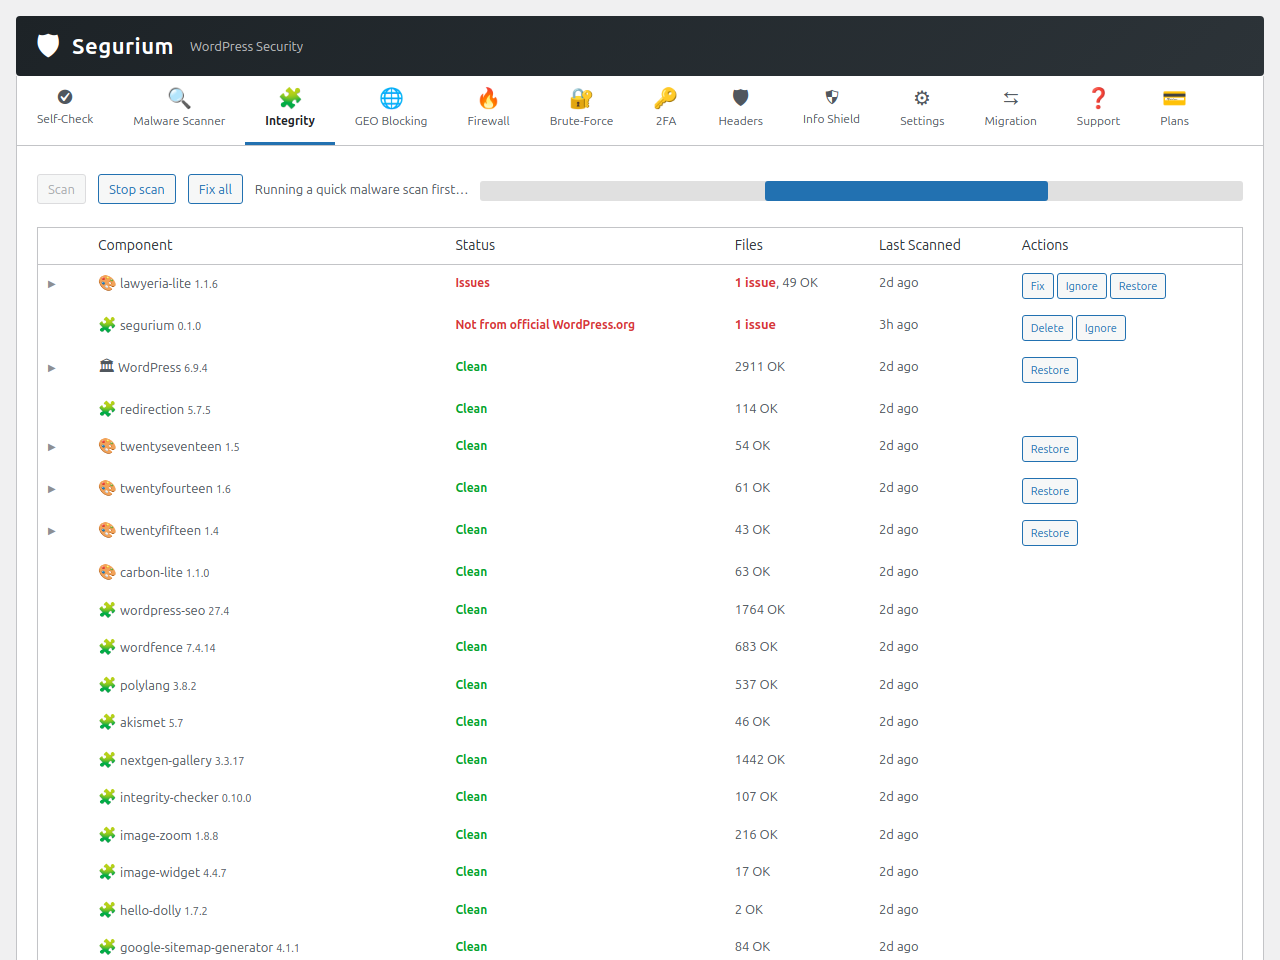
- Scanare pentru integritate – verifică nucleul WordPress, modulele și temele față de manifestele oficiale și restaurează un fișier rescris la conținutul lui oficial. Așa anulezi un atac prin care au fost editate fișiere legitime. Aici sunt afișate și componentele modificate, eliminate din listă și abandonate.
- Curățare cu copii de siguranță criptate și reversibile – înainte să fie curățat ceva, fișierul original este criptat (AES-256-GCM) și stocat local. Copiile de siguranță sunt păstrate cel mult 30 de zile, cu un număr și o dimensiune maxime pentru fiecare categorie. „Arată originalul” și „Restaurează” sunt la un clic distanță.
- Scanări programate – dezactivate/zilnice/săptămânale, cu un selector de oră care ține cont de locală. Fiecare rulare înlănțuie o verificare pentru integritate după ce trece scanarea malware, respectând aceeași cadență.
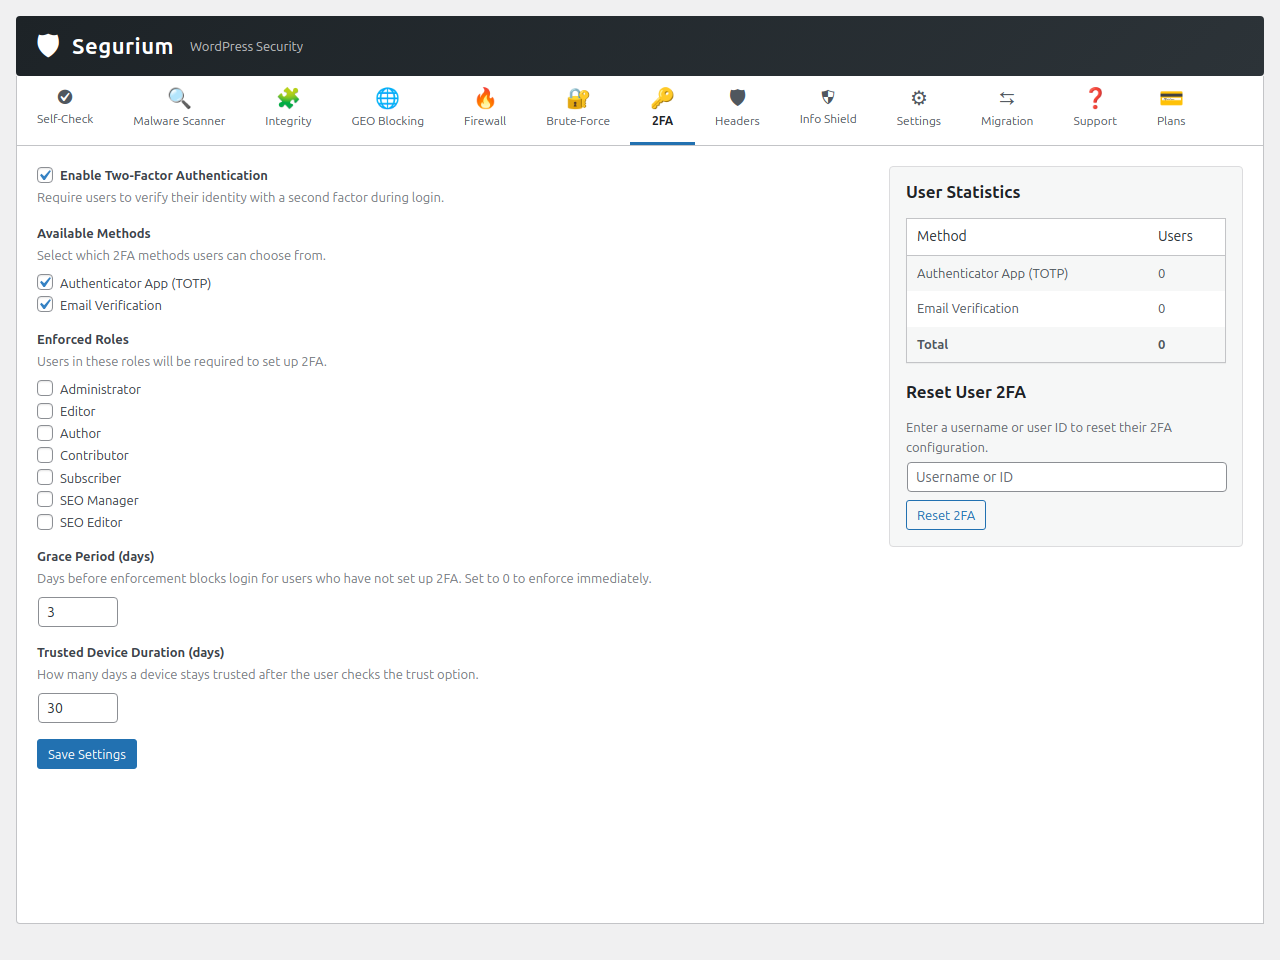
- Autentificare pe două niveluri – aplicații TOTP, alternativă pentru emailuri, coduri de rezervă, dispozitive de încredere, impunere pe roluri și perioadă de grație.
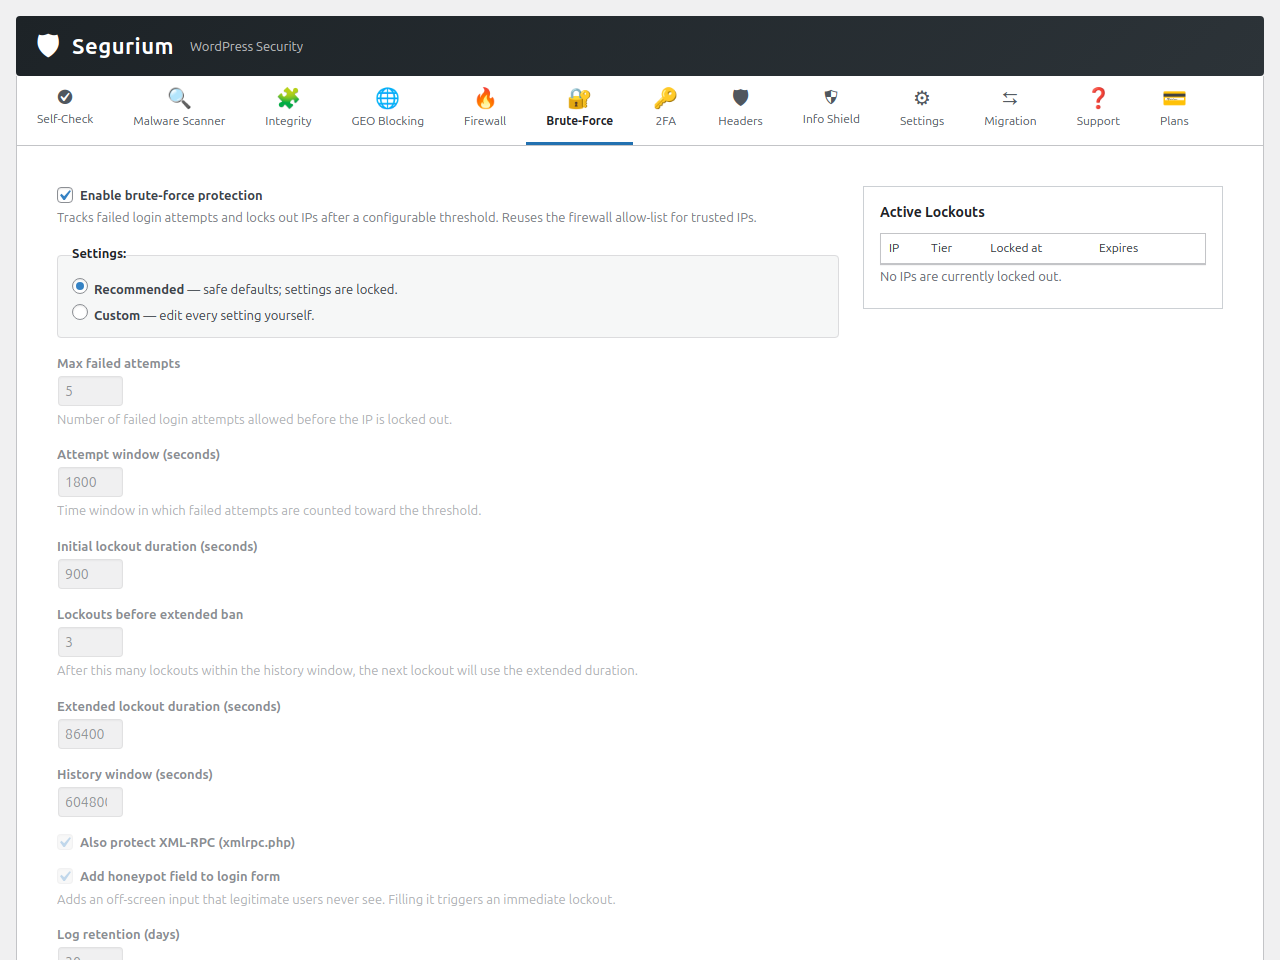
- Protecție împotriva atacurilor cu forță-brută – blocări pe mai multe niveluri în wp-login.php și XML-RPC, câmp honeypot, deblocare manuală IP-uri și hCaptcha opțional la autentificare.
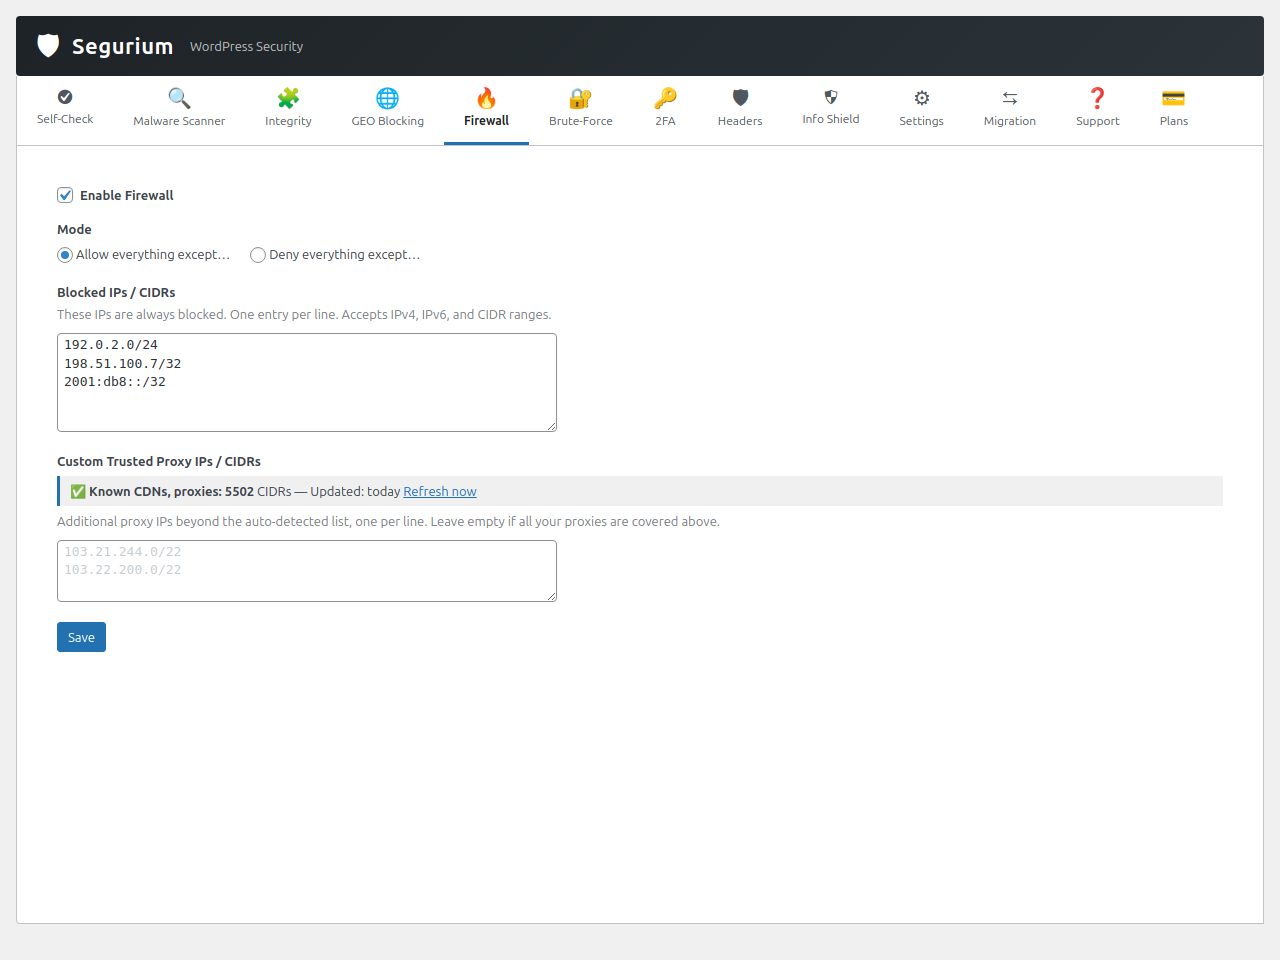
- Firewall – reguli IP de permitere/refuzare, intervale CIDR și filtre la nivel de țară, cu o singură listă IP de referință, folosită în comun la autentificare, la administrare și la filtrarea cererilor.
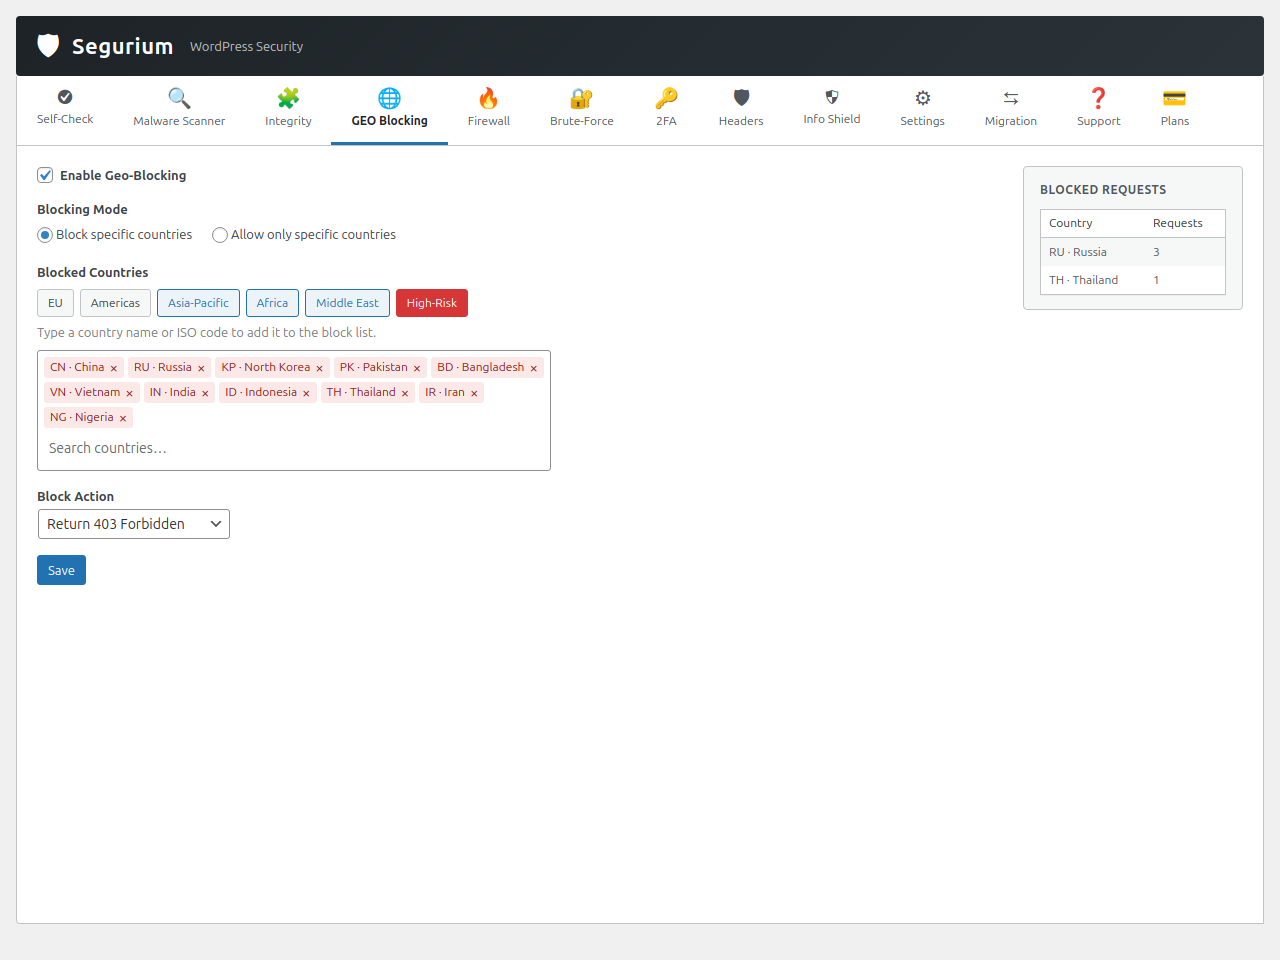
- Blocare geografică – blochează traficul de autentificare sau de administrare pe țări, folosind o bază de date binară locală (actualizată automat), cu o măsură de siguranță de tip confirmă sau revino, ca să nu rămâi blocat în afara site-ului.
- Anteturi pentru securitate – anteturi HTTP de răspuns pentru securitate, întărirea cookie-urilor (SameSite/Secure/HttpOnly) și cinci moduri presetate dintr-un clic.
- Scut pentru informații – comutatoare care ascund amprentele versiunii WordPress, punctele-finale de descoperire, șirurile
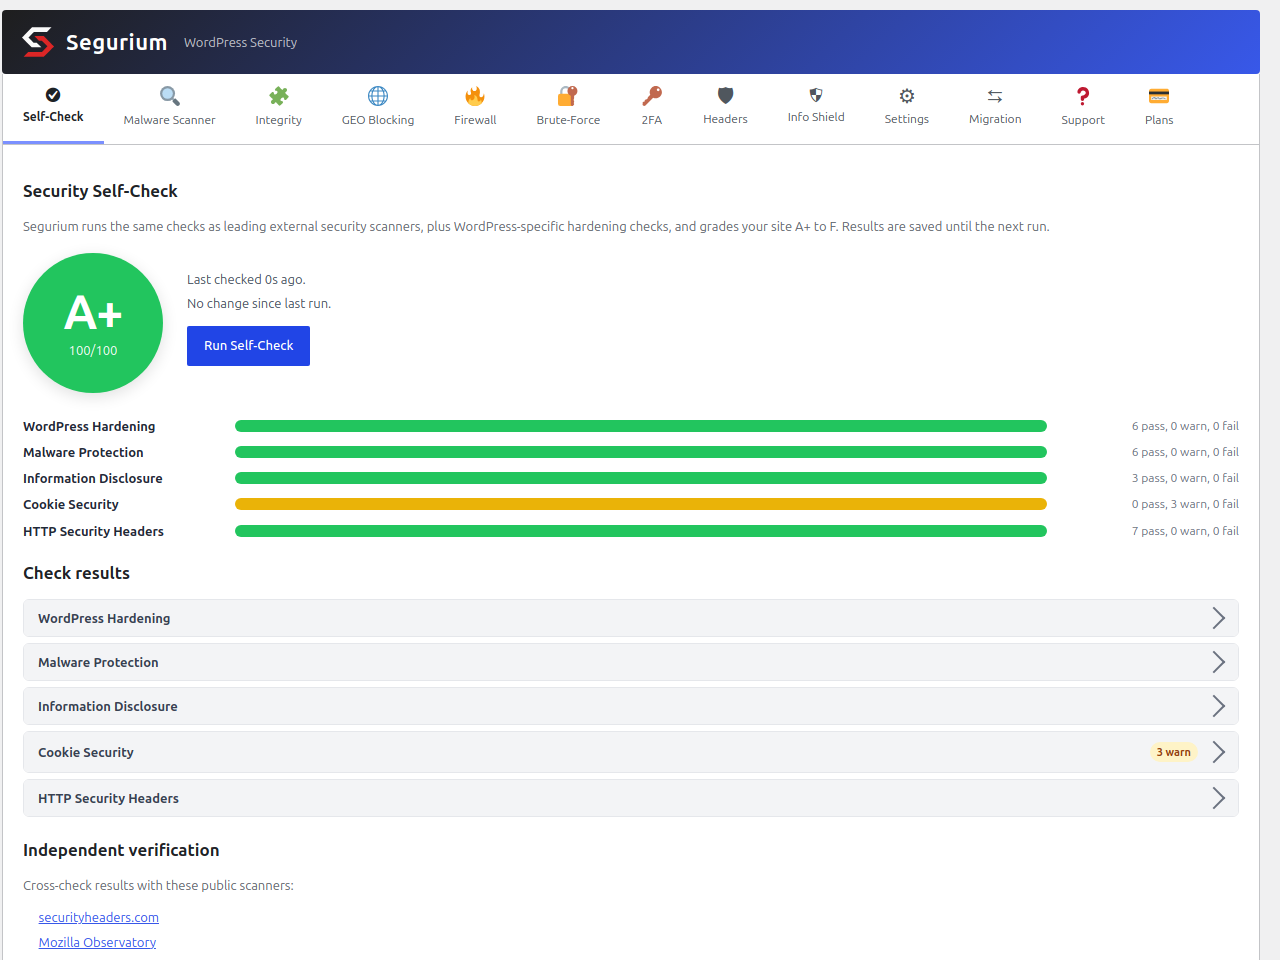
?ver=pentru resurse și XML-RPC când nu le folosești. - Grad securitate la autoverificare – verificările se adună într-o notă de la A+ la F, fiecare cu butoane de reparare cu un singur clic și referințe încrucișate cu servicii terțe.
- Importator pentru migrare – importă setările tale din Wordfence, All-In-One Security și Solid Security, ca să nu îți pierzi întărirea când faci schimbarea. Este detectat și Sucuri Security, dar setările lui stau în panoul de control din cloud al Sucuri și nu pot fi citite local, așa că nu este nimic de importat.
- Recuperare după dezastru – copiile de siguranță locale criptate pot fi extrase cu o mică linie de cod PHP, chiar dacă Segurium este dezinstalat.
- Suportul este înglobat.
Prin ce diferă nivelul Pro al serviciului
Curățările sunt făcute de serviciul din cloud al Segurium și sunt contorizate într-o cotă per instalare. Nivelul gratuit al serviciului acoperă până la 3 curățări la fiecare 30 de zile consecutive – suficient pentru un incident ocazional pe un site obișnuit. Nivelul Pro al serviciului ridică acea cotă pentru site-urile care au nevoie de volum mai mare (infecții repetate, găzduiri sub atac susținut, site-uri cu cerințe mari de fiabilitate). Codul modulului, motoarele de detectare și fiecare funcționalitate listată mai sus sunt identice pe ambele niveluri; singura diferență este plafonul de cotă impus pe server.
Confidențialitate implicită
- Scanarea este opțională. Până când accepți partajarea informațiilor despre serviciu în pagina de administrare a modulului, nimic nu contactează cloud-ul și modulul rămâne inactiv.
- Întâi hashul, corpul numai la ratare. În timpul unei scanări, fișierele sunt verificate întâi după SHA-256. Numai fișierele al căror hash nu este știut de cloud își încarcă octeții pentru clasificare, așa că volumul de conținut care îți părăsește efectiv serverul este mic și limitat de ce este nou pe disc.
- Fără telemetrie despre vizitatorii tăi. Ne uităm la fișiere și la incidente de securitate, nu la oamenii care îți vizitează site-ul.
- Mod local. Dezactivează detectarea malware asistată din cloud și scanările trimit numai hashuri, căi și metadate.
Servicii externe
Segurium se conectează la servicii externe ca să îți păstreze instalarea WordPress protejată. Fiecare serviciu este prezentat mai jos, cu datele care sunt trimise și când le trimite. Nimic nu este trimis înainte să accepți partajarea informațiilor despre serviciu în pagina de administrare a modulului.
Inspecție amenințări în cloud
Inspecție amenințări în cloud, serviciul nostru de la cti.segurium.com, furnizează verdicte pentru malware, manifeste de integritate, date de localizare geografică, intervale IP pentru proxy de încredere, preluarea cererilor pentru suport, fișiere de curățare și o cotă per instalare pentru câte fișiere curăță într-un interval de 30 de zile consecutive. Serviciul este contactat când:
- Rulează o scanare pentru malware, pentru integritate, în timp real sau la încărcare.
- Faci ceva într-o pagină a modulului. Acceptarea dezvăluirii serviciului trimite patru lucruri deodată: o înregistrare unică a instalării (un hash aleatoriu de angajament, numele site-ului tău, URL-ul site-ului tău, versiunea ta de WordPress și, dacă ai activat alertele pe email, adresa de email pentru alerte pe care ai introdus-o), un semnal de un rând
plugin_activated, o înregistrareconsentși un prim instantaneu al platformei de felul celui descris mai jos. Cererea de curățare a unui fișier infectat trimite numai SHA-256 al acelui fișier; octeții curățați vin înapoi după hash. O cerere de suport, un raport de fals pozitiv sau un raport de malware nedetectat trimite datele pe care le-ai scris, plus octeții fișierului atașat. O schimbare de setări trimite un instantaneu al acelui grup de setări. Dezactivarea modulului trimite un semnal de un rândplugin_deactivated, omis complet dacă nu ai acceptat niciodată dezvăluirea. Activarea nu trimite nimic prin ea însăși. - Rulează o sarcină programată zilnică. Există patru astfel de sarcini. Actualizarea bazei de date GeoIP și actualizarea proxy-urilor de încredere doar aduc date. Semnalul pentru inventarul de componente trimite descriptorii și versiunile modulelor și temelor tale instalate și versiunea ta de WordPress, ca să putem depista componente modificate, delistate sau abandonate. Instantaneul platformei trimite felul în care este construit site-ul tău: versiunea ta de WordPress, localizarea, indicatorii pentru rețea de site-uri și depanare, dacă WP-Cron este dezactivat și dacă site-ul este servit prin HTTPS; versiunea ta de PHP, SAPI, limita de memorie, timpul maxim de execuție și numărul maxim de variabile de intrare; serverul tău web și versiunea lui; motorul tău de baze de date și versiunea lui; familia și arhitectura sistemului tău de operare; versiunea modulului; și descriptorul și versiunea temei tale active. Nu duce conținut de fișiere, nici căi și nimic despre vizitatorii tăi.
- Se declanșează o blocare pentru atacuri cu forță-brută, o blocare geografică sau alt eveniment de securitate. Acesta trimite un conținut JSON mic, cu tipul evenimentului, URL-ul site-ului tău, domeniul tău, versiunile tale de WordPress/PHP/modul și un hash SHA-256 al numelui de utilizator, niciodată numele de utilizator însuși sau parola.
Date trimise în timpul scanărilor (pentru malware, în timp real și la încărcare deopotrivă): hashuri SHA-256 ale fișierelor de pe serverul tău, căi de fișiere relative la instalarea ta WordPress, mărimi de fișiere, ore de modificare a fișierelor, șiruri cu versiunile modulelor și temelor și versiunea ta de WordPress. Pentru fișierele al căror SHA-256 nu este încă știut de baza de date de verdicte din cloud, încărcăm și octeții fișierului, ca acesta să poată fi clasificat.
Oprirea încărcării: setarea „Detectare malware asistată din cloud” din fila Setări o controlează. Dezactiveaz-o pentru modul local și scanările trimit numai hashuri, căi și metadate, așa că un fișier al cărui hash nu este recunoscut de cloud rămâne nerezolvat. Două încărcări supraviețuiesc acelui mod, pentru că alegi tu fișierul: un raport de fals pozitiv și un atașament la un tichet pentru suport.
Păstrare: mostrele de fișiere încărcate pentru analiză le păstrăm cel mult 365 de zile, apoi o curățare automată de noapte le înlătură. Programul complet se află în politica de confidențialitate legată mai jos.
Un identificator aleatoriu de instalare (IID), emis la înregistrare, identifică fiecare cerere. Nu trimitem articolele tale, paginile tale sau ceva despre vizitatorii tăi și nu trimitem niciodată parole. Politica de confidențialitate legată mai jos numește operatorul de date și modul în care poate fi contactat.
- Termenii de utilizare ai serviciului: https://segurium.com/terms
- Politică de confidențialitate: https://segurium.com/privacy
Freemius (api.freemius.com, checkout.freemius.com, wp.freemius.com)
Segurium folosește SDK-ul Freemius pentru WordPress (inclus în freemius/) pentru activarea licenței, plata pentru planul cu tarif și administrarea contului în planul Pro. SDK-ul este livrat în mod anonim: la activare, Segurium îi spune să sară peste solicitarea de conectare, așa că nu trimite nicio cerere către Freemius și nu colectează telemetrie din instalarea ta. Freemius, Inc. operează serviciul.
Serverele Freemius aud de site-ul tău numai când apeși un buton de actualizare la un plan superior sau butonul „Administrează facturarea” din pagina de cont și finalizezi plata pe checkout.freemius.com, ori când activezi, sincronizezi sau dezactivezi acolo o licență Pro. În al doilea caz, SDK-ul trimite cheia de licență, URL-ul site-ului tău, versiunile tale de WordPress/PHP și versiunea modulului către api.freemius.com. Dacă nu deschizi niciodată pagina de cont și nu introduci niciodată o licență, site-ul tău nu apelează deloc Freemius.
- Termenii de utilizare ai serviciului Freemius: https://freemius.com/terms/
- Politică de confidențialitate Freemius: https://freemius.com/privacy/
hCaptcha (js.hcaptcha.com, hcaptcha.com) – OPȚIONAL
Dacă și numai dacă activezi hCaptcha în pagina setări pentru protecția împotriva atacurilor cu forță-brută și îți pui propria cheie de site și cheie secretă hCaptcha, Segurium va:
- Încarcă codul JavaScript hCaptcha din
https://js.hcaptcha.com/1/api.jsîn pagina wp-login.php, ca provocarea să poată fi randată. - Trimite tokenul hCaptcha și adresa IP a vizitatorului la
https://hcaptcha.com/siteverifypentru a verifica provocarea la încercările de autentificare.
hCaptcha este implicit dezactivată. Până când activezi, nu sunt încărcate scripturi sau cereri hCaptcha. hCaptcha este furnizat de Intuition Machines, Inc.; termenii și politica lor de confidențialitate se aplică când activezi funcționalitatea.
- Termenii de utilizare ai serviciului hCaptcha: https://www.hcaptcha.com/terms
- Politică de confidențialitate hCaptcha: https://www.hcaptcha.com/privacy
Cod sursă pentru bibliotecile incluse
Fiecare versiune este oglindită la https://github.com/Segurium/segurium-plugin.
Segurium livrează SDK-ul Freemius pentru WordPress în freemius/ pentru licențiere, plată și fluxuri de suport. Un număr mic de fișiere din acel SDK (freemius/assets/js/jquery.form.js și freemius/assets/js/postmessage.js) sunt minificate în amonte și livrate ca atare. Sursa neminificată a întregului SDK este publicată sub GPL-3.0 la:
- https://github.com/Freemius/wordpress-sdk
Versiunea SDK inclusă în această versiune este înregistrată în freemius/start.php ($this_sdk_version).
Capturi ecran
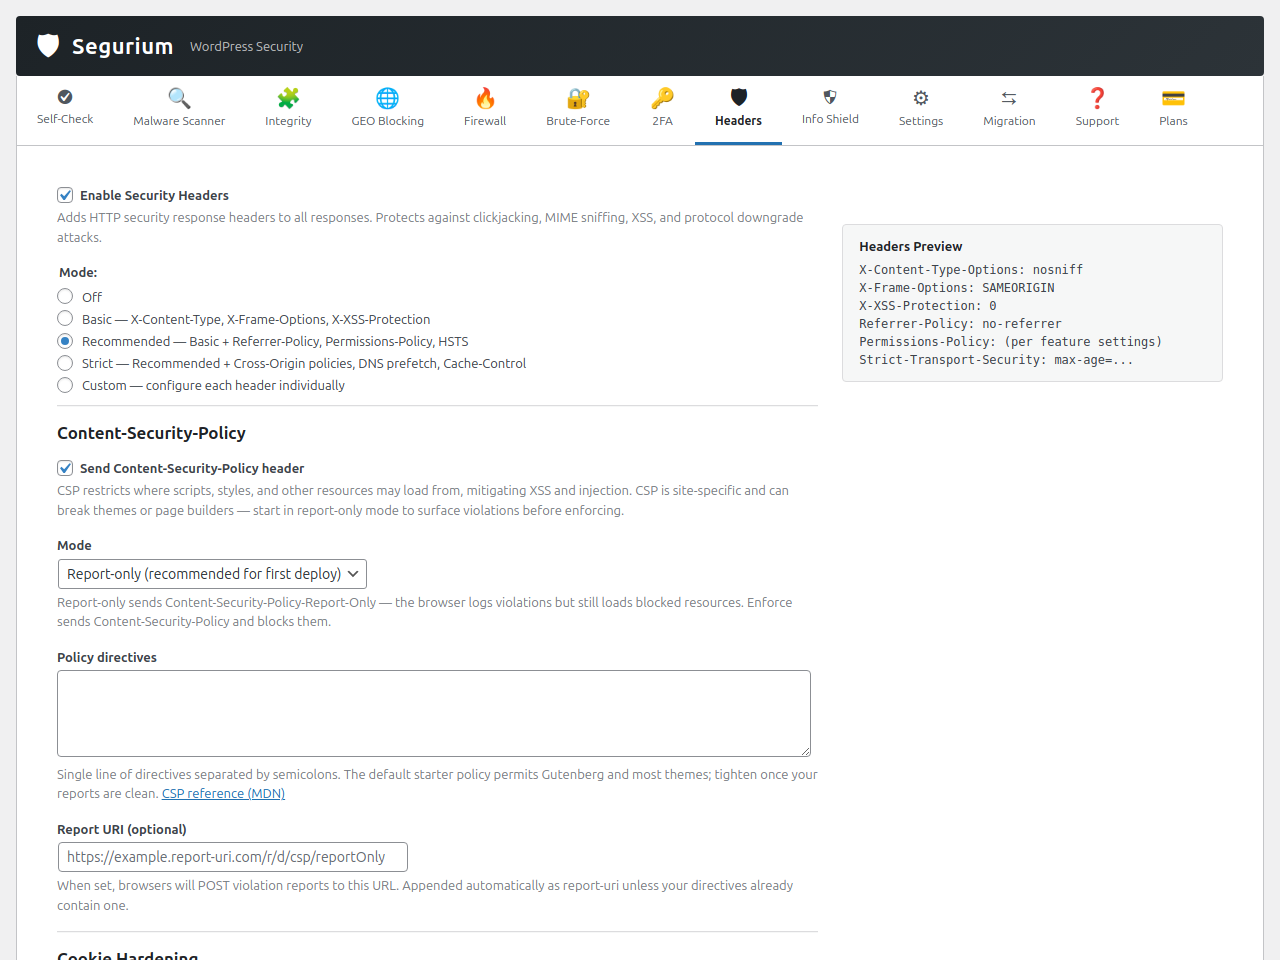
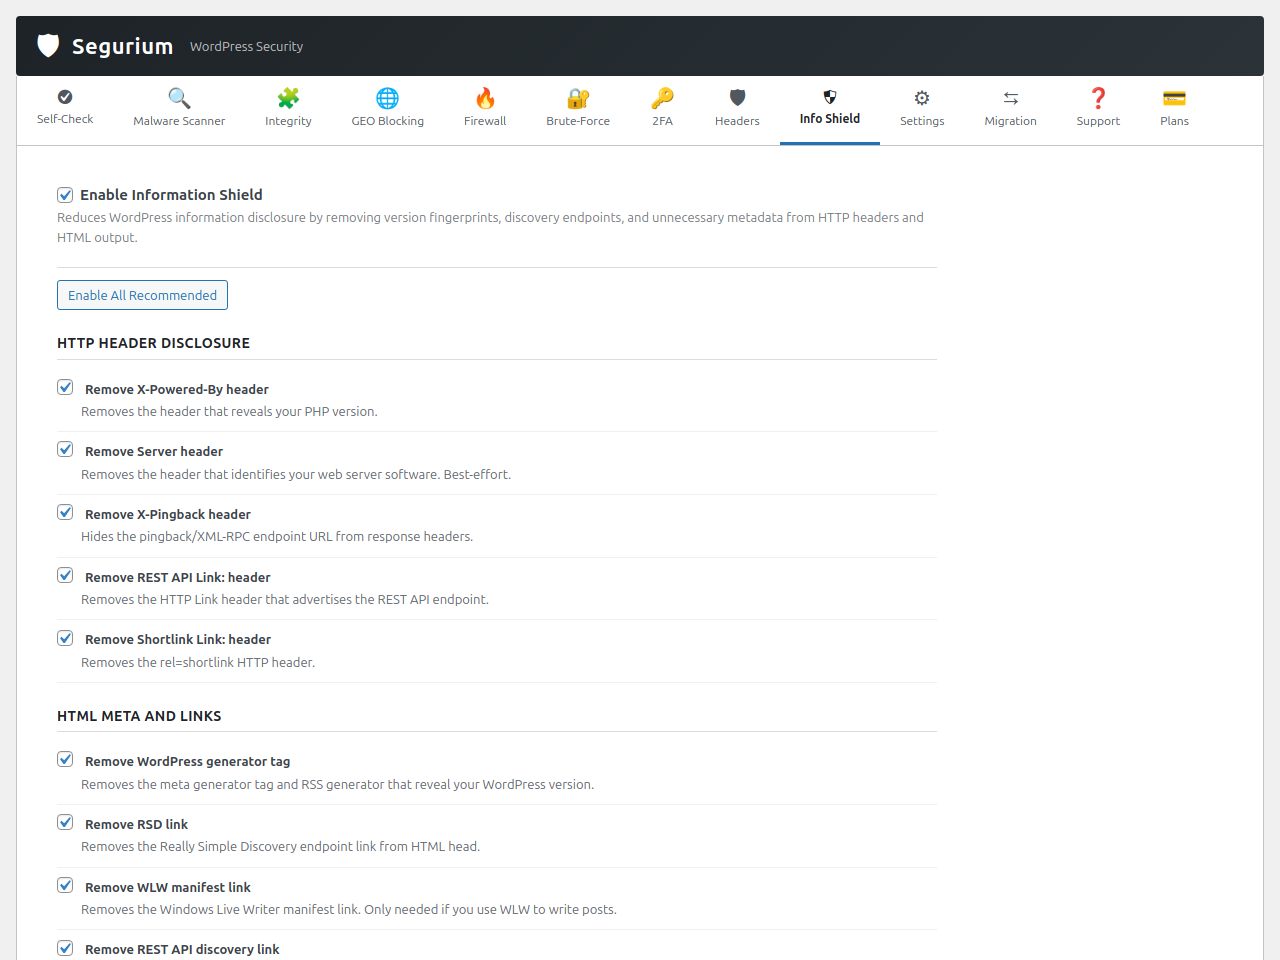
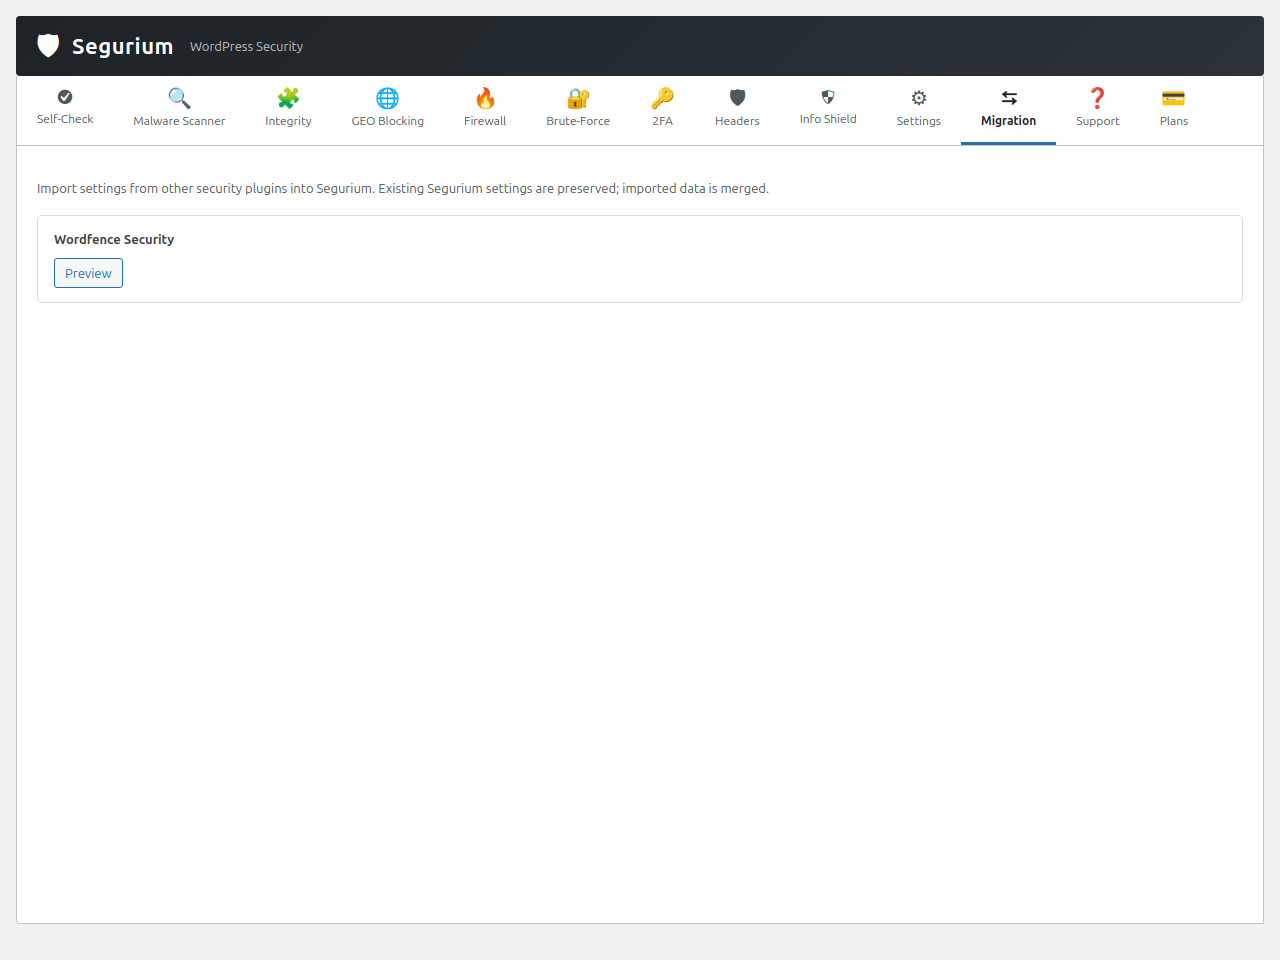
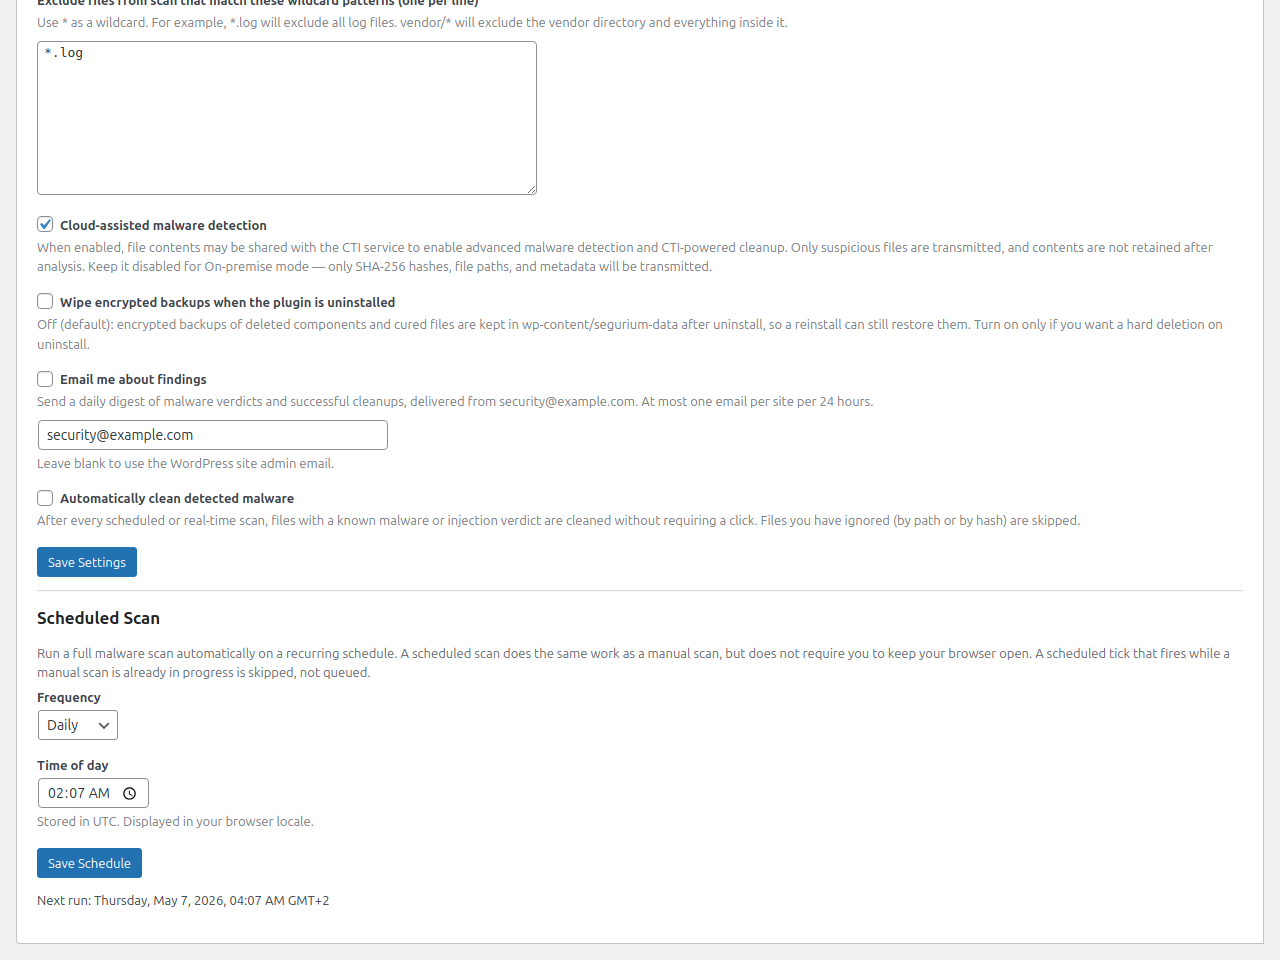
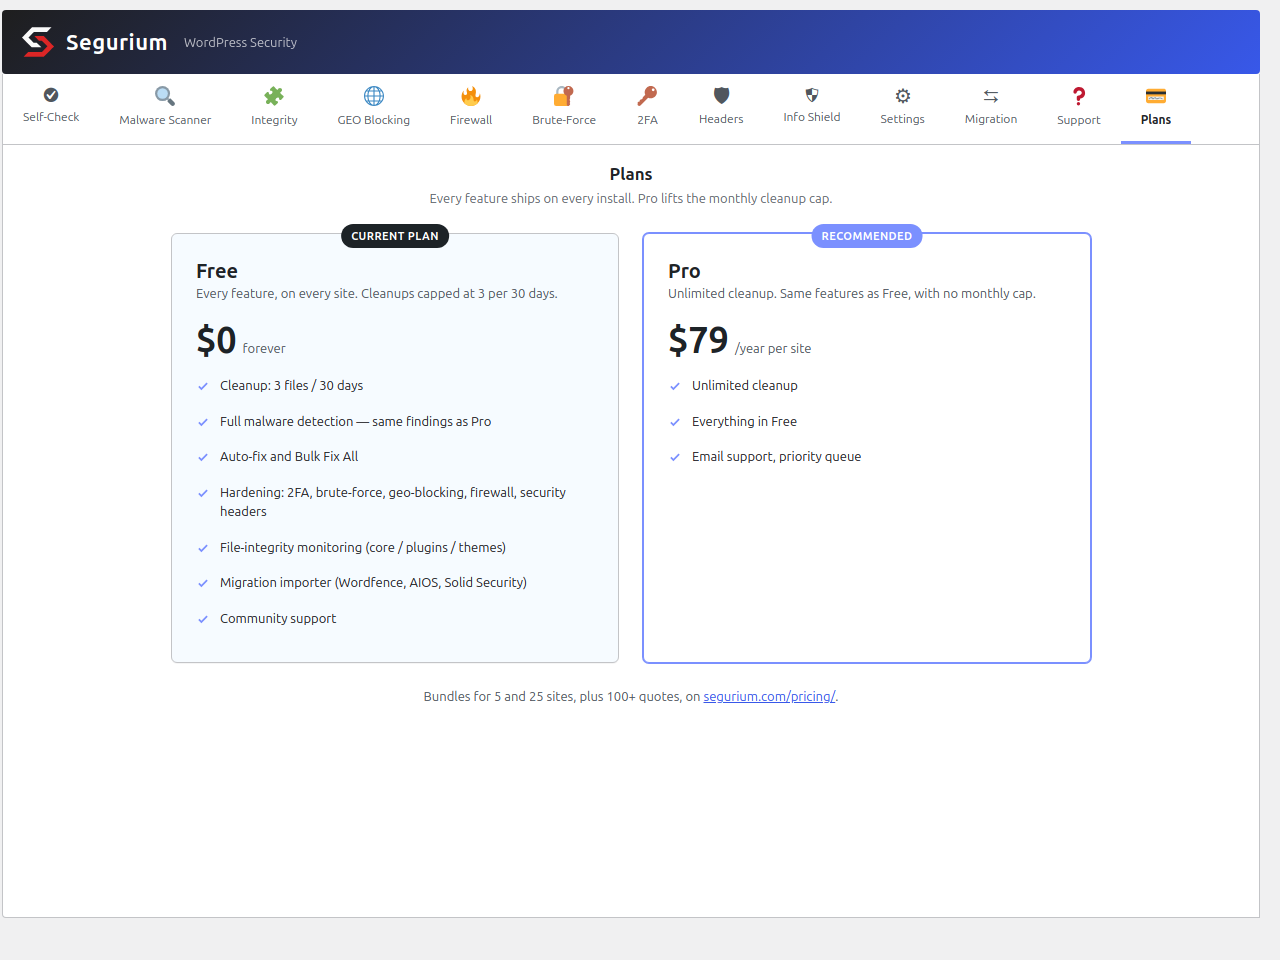
Instalare
- Încarcă dosarul
seguriumîn/wp-content/plugins/sau instalează prin Module Adaugă modul nou în administrarea WordPress. - Activează modulul în meniul Module din WordPress.
- Deschide Segurium în bara laterală de administrare și acceptă partajarea informațiilor despre serviciu ca să activezi scanarea.
- (Opțional) Importă setările din modulul tău de securitate anterior prin Segurium Migrare.
- (Opțional) Activează autentificarea pe două niveluri, blocarea geografică și anteturile pentru securitate din filele respective.
Întrebări frecvente
-
Toate. Autentificare în doi pași cu aplicație de autentificare (TOTP), coduri pe email, coduri de rezervă, dispozitive de încredere și impunere pe rol. Protecție împotriva atacurilor prin forță brută cu limite la încercările de autentificare, blocări, o capcană honeypot și acoperire pentru xmlrpc. Un firewall cu reguli de IP, CIDR și țară, ca să poți bloca o țară la pagina ta de autentificare. Antete de securitate cu HSTS, CSP, Referrer-Policy și Permissions-Policy, plus întărirea cookie-urilor. Blocare geografică dintr-o bază de date locală, pe țară sau pe regiune presetată (UE, Americi, Asia-Pacific, Africa, Orientul Mijlociu, risc ridicat). Nimic din toate acestea nu este o versiune de probă și nimic nu stă în spatele unui plan pro. Doar numărul de curățări în cloud are plafon la nivelul gratuit: trei la fiecare 30 de zile.
-
Pot să configurez curățarea malware pe multe site-uri fără să deschid panoul de control al fiecăruia?
-
Da. WP-CLI acceptă dezvăluirea serviciului și raportează cota de curățări, iar exportul și importul setărilor duc configurația unui site la următorul. Fiecare instalare rulează același cod al modulului și aceeași cotă gratuită, așa că un site care se alătură mai târziu se comportă ca restul.
-
Este Segurium un antivirus pentru un site WordPress?
-
În practică, da. Aceeași problemă este numită virus de site, virus WordPress sau malware și este un singur lucru: fișiere de pe serverul tău care nu ar trebui să fie acolo, plus cod pe care un atacator l-a adăugat în fișiere care ar trebui. Segurium calculează amprenta fișierelor de pe serverul tău și întreabă baza de date cu verdicte din cloud ce este fiecare, așa că o scanare antimalware a unui site întreg devine o căutare de amprente, nu o inspecție fișier cu fișier. Un antivirus de birou îți protejează laptopul. Segurium face treaba asta pentru fișierele tale WordPress și înlătură ce găsește.
-
Poate Segurium să înlocuiască un modul de securitate cu plată?
-
Pentru înlăturarea malware-ului, autentificarea în doi pași, un firewall, blocarea geografică și antetele de securitate, da. Tocmai acestea sunt părțile pe care majoritatea modulelor le vând ca abonament premium, iar Segurium le livrează gratuit la fiecare instalare. Nivelul plătit doar ridică cota de curățări în cloud. Dacă vii de la alt modul de securitate, fila Migrare îți importă setările din Wordfence, All-In-One Security și Solid Security, ca schimbarea să nu te coste întărirea pe care o aveai.
-
Ce caută o scanare Segurium?
-
Fișierele pe care baza de date cu verdicte din cloud le-a clasificat deja drept rău intenționate. La o spargere obișnuită înseamnă un web shell sau o portiță ascunsă încărcată, o redirecționare injectată într-un fișier de temă, pagini de spam, legături de spam, legături ascunse, o pagină de phishing lăsată într-un dosar de încărcări, atacul cu cuvinte-cheie japoneze și rămășițe de la un miner de criptomonede. Pe Segurium nu îl interesează cum se numește familia și nici dacă cineva îi pune eticheta de troian sau de virus. Verifică dacă un fișier este rău intenționat și dacă poate pune la loc versiunea curată.
-
Segurium înlătură gratuit malware-ul sau doar îl detectează?
-
Îl înlătură. Înlăturarea malware-ului este inclusă în nivelul gratuit al serviciului: până la 3 curățări în cloud în orice interval de 30 de zile, suficiente pentru un incident obișnuit. Majoritatea celorlalte module raportează gratuit malware-ul și cer bani pentru reparație. Fiecare curățare este reversibilă dintr-o copie de siguranță locală criptată.
-
Cum curăț un site WordPress atacat dacă nu am nicio copie de siguranță?
-
Acesta este cazul obișnuit și exact pentru el există motorul de curățare. Acolo unde un atacator a injectat cod într-un fișier de-al tău, Segurium desprinde injecția și lasă restul fișierului neatins. Acolo unde fișierul nu este altceva decât malware, el este golit. Pentru fișierele din nucleul WordPress, din module și din teme, scanarea pentru integritate aduce conținutul oficial din manifestele din amonte, așa că primești o copie curată chiar dacă nu ai nimic propriu din care să restaurezi.
-
Site-ul meu este atacat, redirecționează vizitatorii sau Google l-a înregistrat în lista neagră. Ce trebuie să fac?
-
Instalează Segurium pe site-ul atacat, acceptă dezvăluirea serviciului și rulează o scanare pentru malware. Segurium listează fișierele infectate și le curăță dintr-un clic, păstrând o copie de siguranță criptată a fiecărui original. Rulează apoi o scanare pentru integritate, astfel încât orice fișier din nucleu, din module sau din teme pe care atacul l-a rescris să fie readus la conținutul lui oficial. Redirecționările, spamul SEO japonez și spamul farmaceutic stau exact în acele fișiere. După ce malware-ul dispare, cere o reevaluare în Google Search Console sau roagă-ți furnizorul de găzduire să ridice suspendarea; Segurium le înlătură motivul, dar nu depune cererile.
-
Segurium îmi va încetini site-ul?
-
Nu ar trebui. Scanările rulează în sarcini de fundal pe bucăți, în spatele unui blocaj, așa că o rulare nu se poate suprapune peste ea însăși. Scanarea în timp real inspectează doar fișierele noi și modificate. Modulul nu ține tabele mari în memorie și nu livrează binare incluse.
-
Ce se întâmplă dacă Segurium marchează un fișier care de fapt nu este malware?
-
Fiecare curățare este reversibilă. Originalele sunt criptate (AES-256-GCM) și stocate local – păstrate cel mult 30 de zile, cu un număr și o dimensiune maxime pentru fiecare categorie – iar tu poți să le restaurezi din copia de siguranță cu un singur clic. Poți să trimiți și un raport de fals pozitiv direct din lista de amenințări, iar echipa noastră folosește aceste rapoarte ca să îmbunătățească clasificarea.
-
Segurium pune în carantină fișierele infectate și semnalează modulele vulnerabile?
-
Nu există un dosar separat de carantină. Segurium se ocupă de un fișier suspect pe loc: criptează originalul (AES-256-GCM), păstrează acea copie local, apoi scoate codul rău intenționat, așa că fișierul este neutralizat, iar originalul îl poți pune la loc cel mult 30 de zile. Verificarea de integritate compară nucleul WordPress, modulele și temele față de manifestele din amonte și marchează cu o insignă roșie Vulnerabil și cu un buton de actualizare componenta a cărei versiune instalată are o vulnerabilitate cunoscută; acolo apar și componentele modificate, delistate și abandonate.
-
Este hCaptcha obligatoriu pentru protecția împotriva atacurilor prin forță-brută?
-
Nu. Protecția împotriva atacurilor cu forță-brută funcționează imediat, cu limitarea ratei, honeypot și blocări. hCaptcha este opțional – dacă ai deja o cheie de site și un secret hCaptcha, poți să activezi hCaptcha pe formularul de autentificare pentru un strat suplimentar. Când este dezactivat (implicit), niciun script și nicio cerere hCaptcha nu sunt încărcate vreodată.
-
Ce versiuni PHP și WordPress sunt acceptate?
-
PHP 7.4 sau o versiune ulterioară și WordPress 6.2 sau o versiune ulterioară. Testat în mod regulat cu PHP 8.1/8.2/8.3 și cu WordPress 6.3 până la 7.0.
-
Ce se întâmplă dacă dezinstalez modulul?
-
Opțiunile modulului, tabelele proprii și copiile locale de la scanare sunt înlăturate. Copiile de siguranță locale criptate rămân extractibile cu o mică linie de cod PHP înainte de dezinstalare (vezi documentația Disaster Recovery de pe segurium.com), dacă vrei să păstrezi copii.
-
Cum raportez o problemă de securitate direct la Segurium?
-
Trimite un email la security@segurium.com în loc să deschizi un subiect public de suport. Politica noastră de dezvăluire, regulile de testare și mulțumirile pentru cercetători sunt la https://segurium.com/security/ – acolo se explică și ce putem și ce nu putem oferi în schimb. Te rog să păstrezi detaliile private până când o corecție este disponibilă pentru utilizatori.
Recenzii


Contributori și dezvoltatori
„Segurium – Free Malware Removal & Auto Cleanup for Hacked Websites, Antivirus Scanner, Vulnerability Alerts” este un software open-source. La acest modul au contribuit următoarele persoane.
Contributori
„Segurium – Free Malware Removal & Auto Cleanup for Hacked Websites, Antivirus Scanner, Vulnerability Alerts” a fost tradus în 22 de locale. Mulțumim traducătorilor pentru contribuția lor.
Te interesează dezvoltarea?
Răsfoiește codul, vezi depozitarul SVN, sau abonează-te la jurnalul de dezvoltare prin RSS.
Istoric modificări
1.5.0 – 02.10.2026
- Se conectează printr-o adresă de rezervă când serviciul de găzduire blochează portul principal.
- Scanările nu mai eșuează pentru serviciile de găzduire care blochează porturile de ieșire care nu sunt standard.
- Pagină de administrare reproiectată, cu iconuri uniforme pe toate sistemele de operare.
1.4.4 – 24.09.2026
- A îmbunătățit fila Autoverificare.
- Scanarea pentru malware nu mai sare peste fișiere pe site-urile cu multe fișiere.
- Mici îmbunătățiri la UI.
Intrările mai vechi sunt în changelog.txt care este livrat cu modulul și istoricul complet este publicat la https://segurium.com/changelog/.