

Description
Site piraté ? Segurium supprime le logiciel malveillant, gratuitement.
La plupart des extensions de sécurité analysent le site, nomment les fichiers infectés, puis demandent de l’argent pour les nettoyer. Segurium fait le nettoyage. Il trouve les fichiers infectés, retire le code malveillant et remet le fichier d’origine, avec une sauvegarde chiffrée réversible. L’offre gratuite couvre jusqu’à 3 nettoyages dans le cloud par période glissante de 30 jours, ce qui suffit pour un incident classique. Pas de murs publicitaires, pas de processus d’arrière-plan qui dévorent le budget CPU de votre hébergement mutualisé.
Run it on every site you look after and the setup stays the same. Switch on auto-cleanup and a file that real-time scanning flags is repaired before anyone opens the dashboard. Plugins and themes with a known vulnerability get a red Vulnerable badge and an Update button. Export the settings once, import them on the next site, accept the service disclosure from WP-CLI, and let each site email you within 24 hours when malware turns up.
Ce que vous obtenez sur chaque installation
Toutes les fonctionnalités ci-dessous sont dans l’extension et tournent sur chaque installation, en Free comme en Pro :
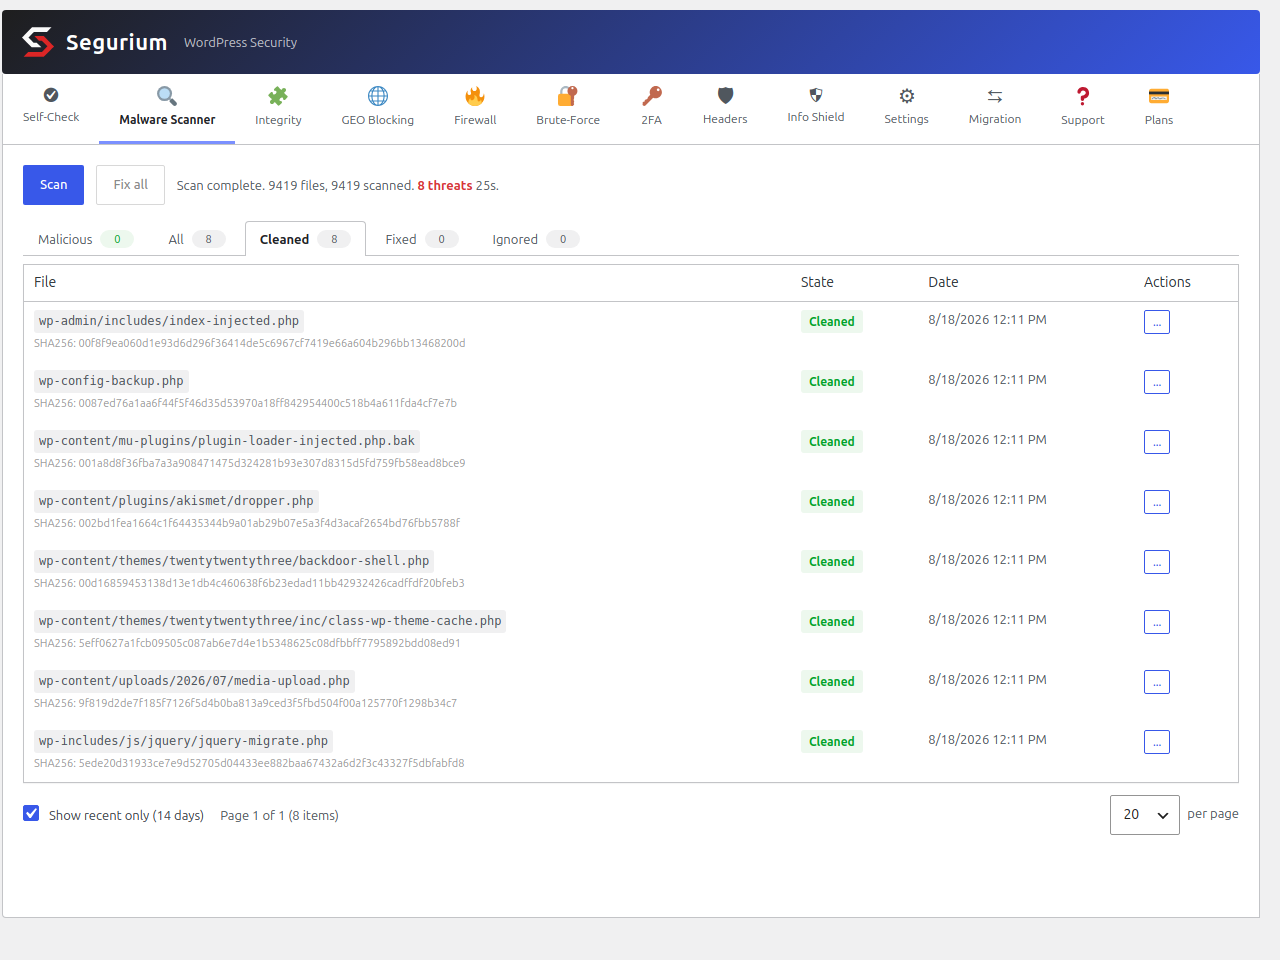
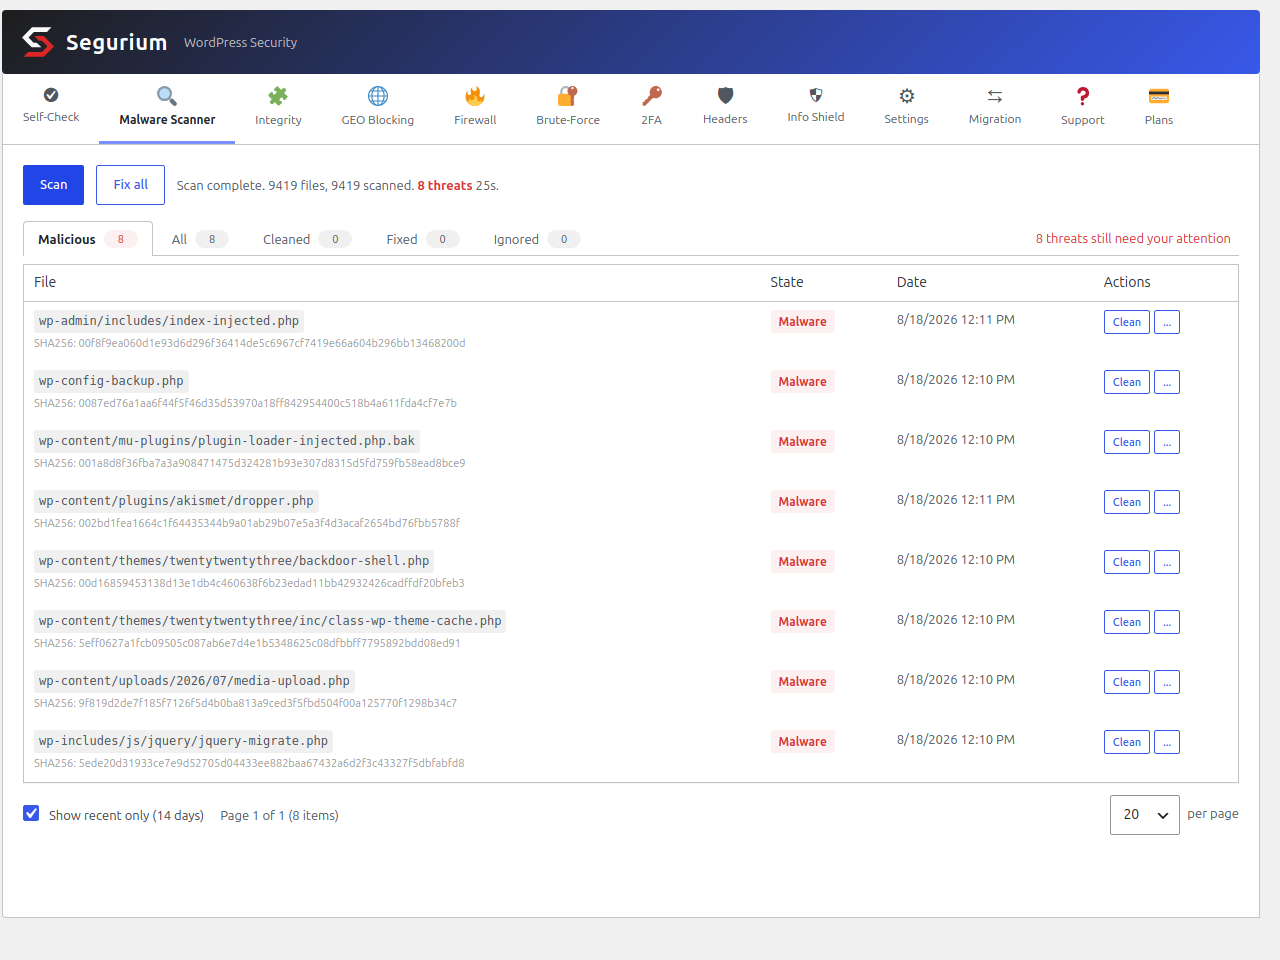
- Suppression et nettoyage des logiciels malveillants — Une analyse complète du système de fichiers trouve les fichiers infectés ; un clic en retire le code malveillant et garde une sauvegarde chiffrée et réversible, si bien qu’une erreur d’appréciation n’est jamais définitive. Une vue « Menaces » unifiée rassemble toutes les détections.
- Correction en lot « Tout corriger » — Mettez en file toutes les menaces détectées pour nettoyage, en un clic, sur les panneaux des logiciels malveillants comme celui d’intégrité.
- Auto-cleanup on detection — Switch it on and a file that real-time scanning flags is cleaned without waiting for an admin to open the dashboard. Off by default; at its best next to a daily schedule, which applies the same rule.
- Analyse en temps réel et au téléversement — Les fichiers nouveaux et modifiés sont vérifiés automatiquement ; les téléversements infectés sont bloqués avant d’atteindre le disque.
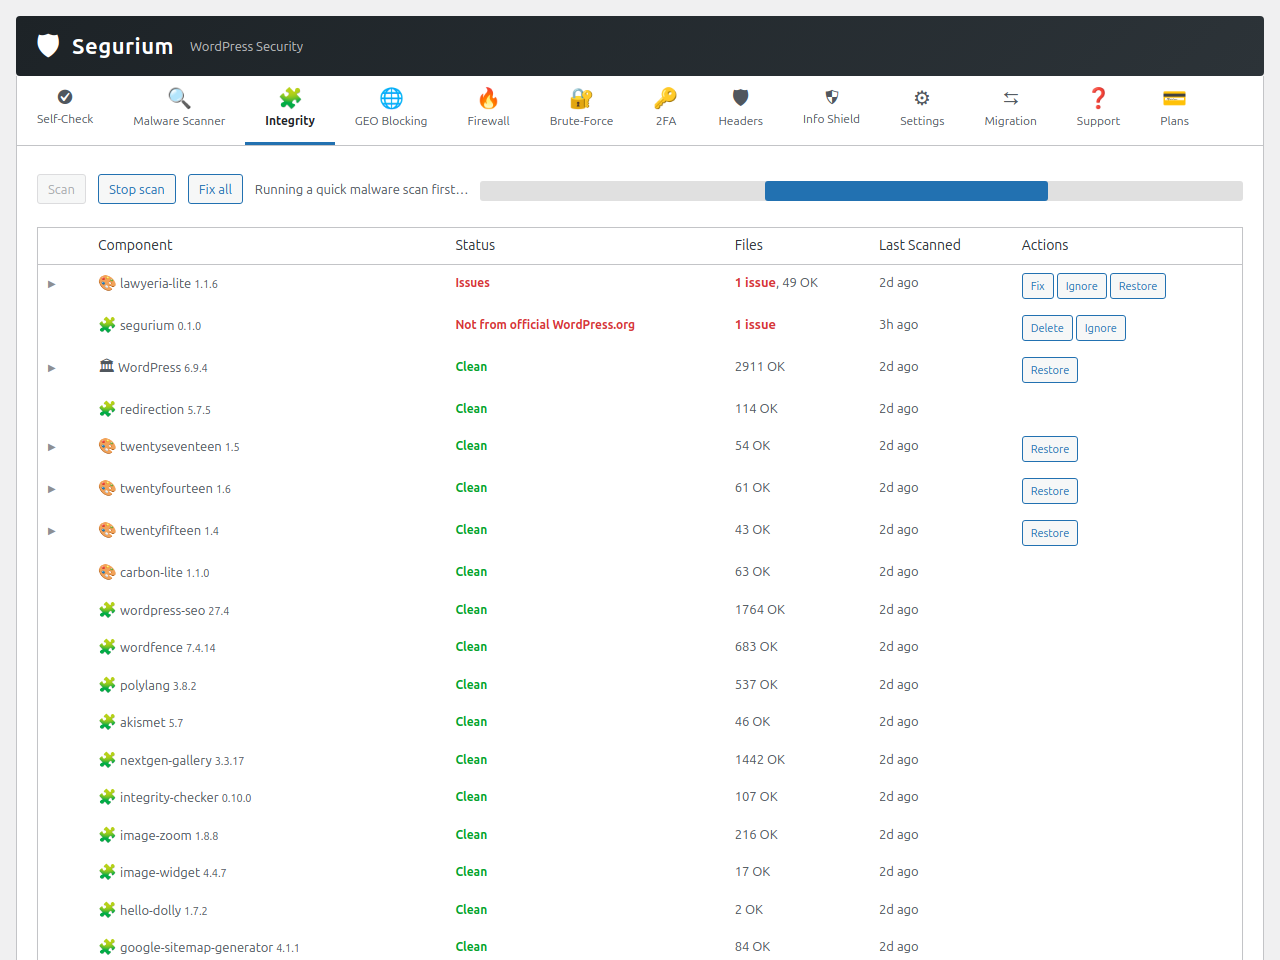
- Analyse d’intégrité — Vérifiez le cœur de WordPress, les extensions et les thèmes face aux manifestes officiels, et rendez à un fichier réécrit son contenu officiel. C’est ainsi que vous défaites un piratage qui a modifié des fichiers légitimes. Les composants altérés, retirés du répertoire et abandonnés sont affichés ici aussi.
- Nettoyage avec sauvegardes chiffrées et réversibles — Avant tout nettoyage, le fichier d’origine est chiffré (AES-256-GCM) et stocké localement. Les sauvegardes sont conservées jusqu’à 30 jours, dans la limite du nombre et de la taille autorisés par conteneur. « Afficher l’original » et « Restaurer » sont à un clic.
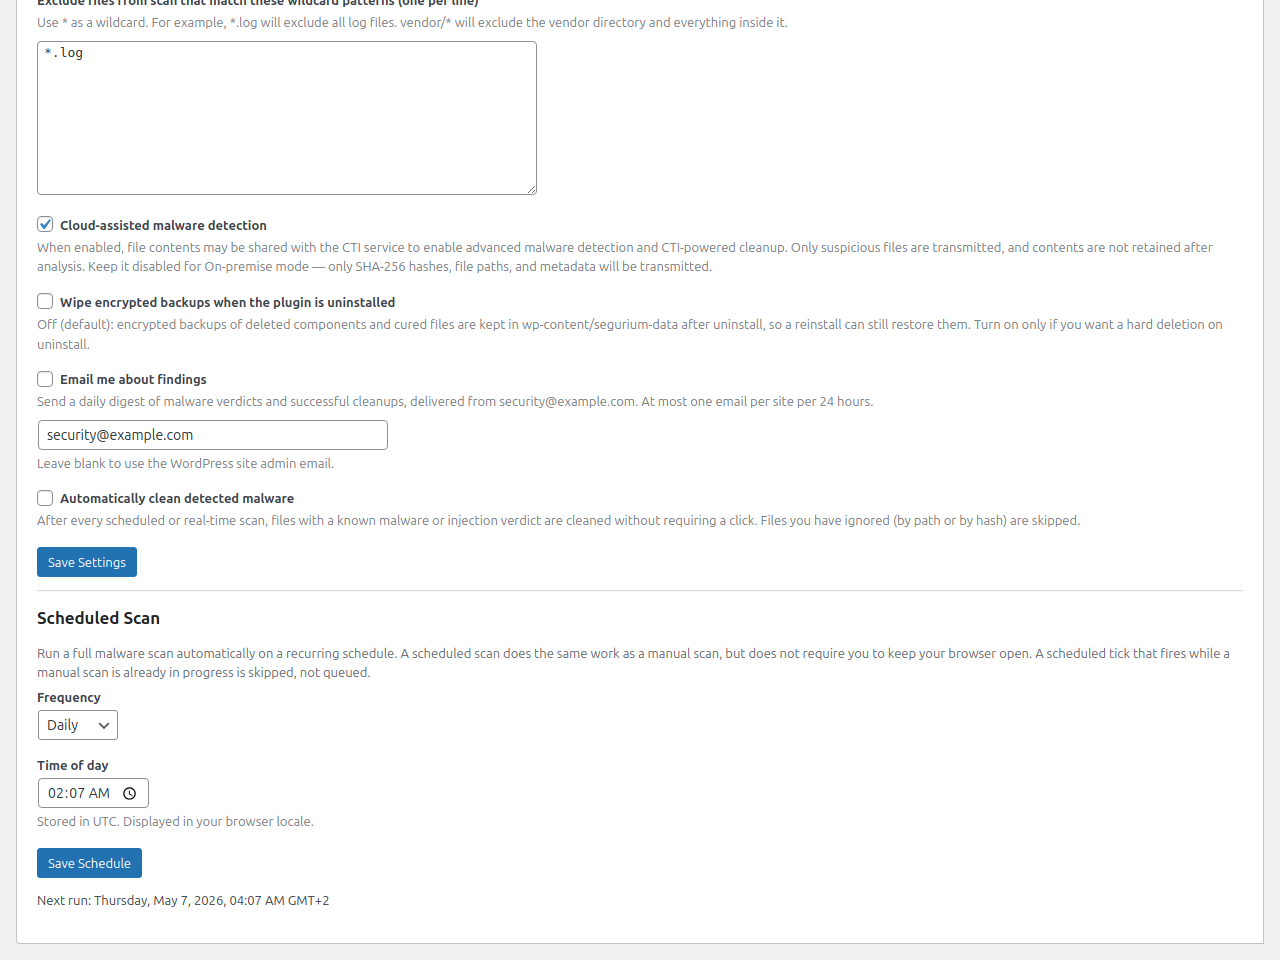
- Analyses planifiées — Désactivé/quotidien/hebdomadaire, avec un sélecteur d’heure adapté à votre langue. Chaque exécution enchaîne un contrôle d’intégrité derrière le passage de recherche de logiciels malveillants, au même rythme.
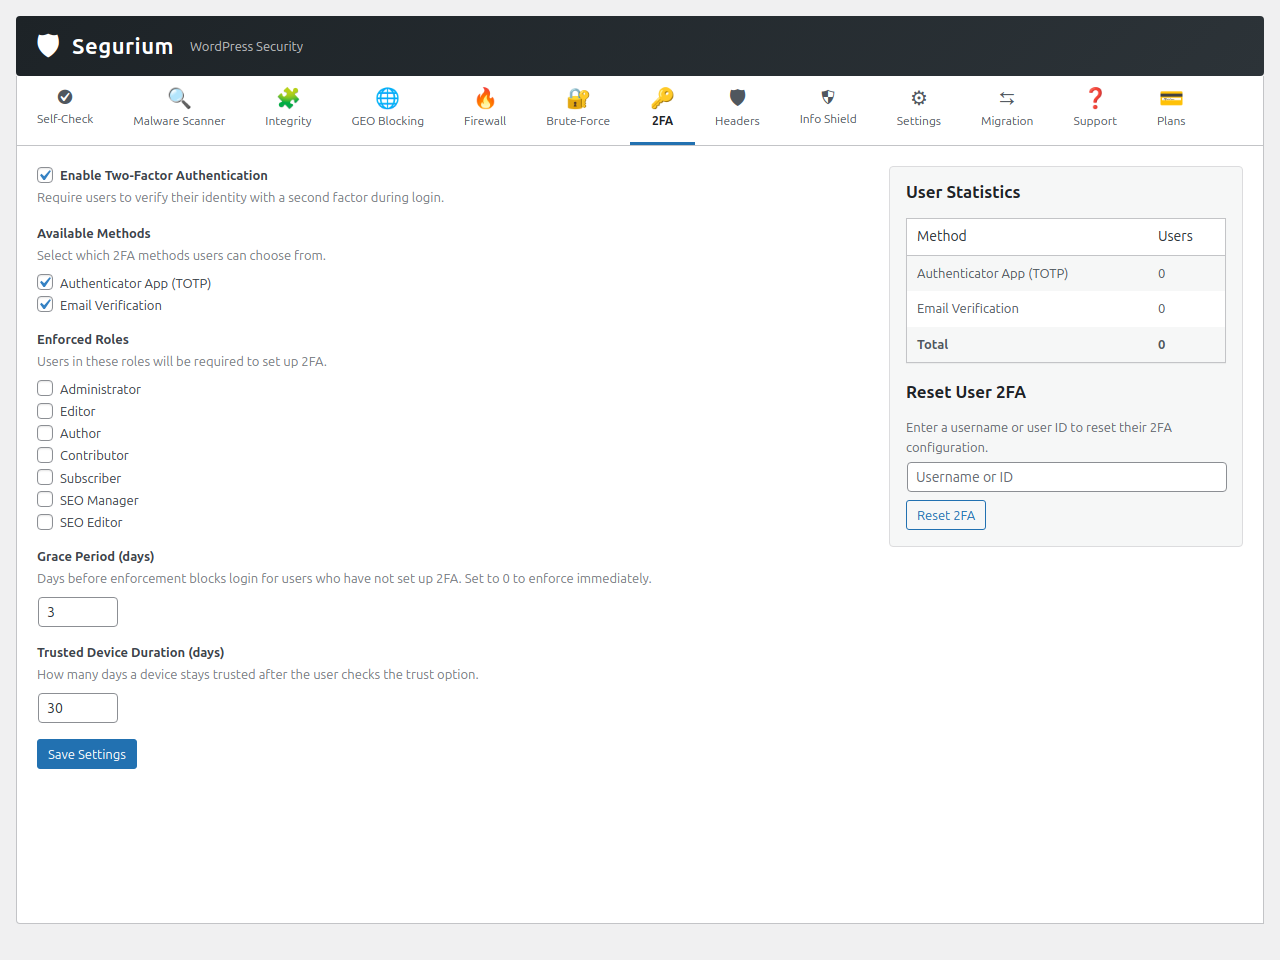
- Authentification à deux facteurs — applications TOTP, repli par e-mail, codes de secours, appareils de confiance, application par rôle et période de grâce.
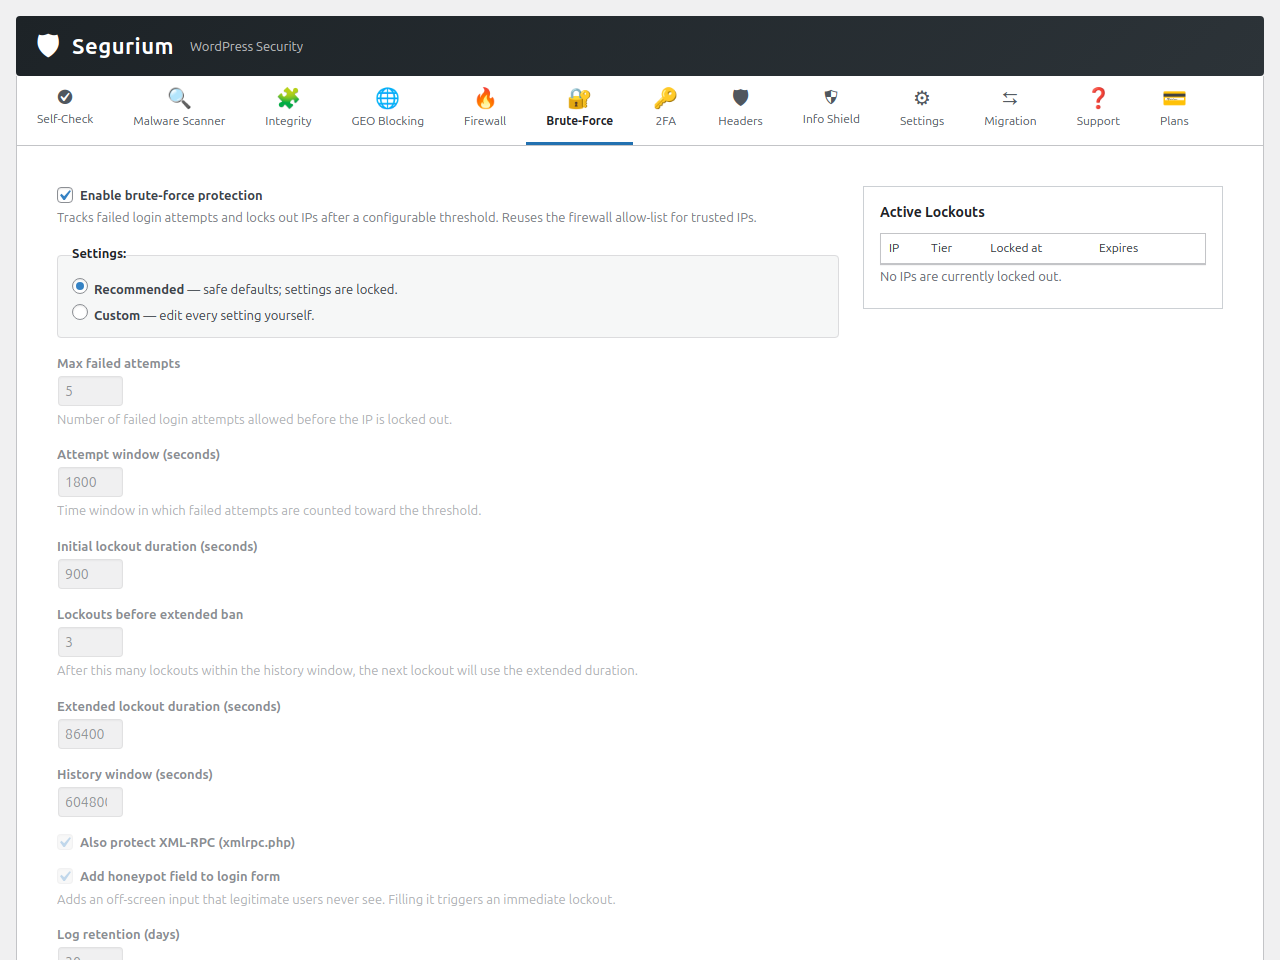
- Protection contre les attaques par force brute — Blocages à plusieurs niveaux sur wp-login.php et XML-RPC, champ pot de miel, déblocage manuel d’IP, hCaptcha facultatif à la connexion.
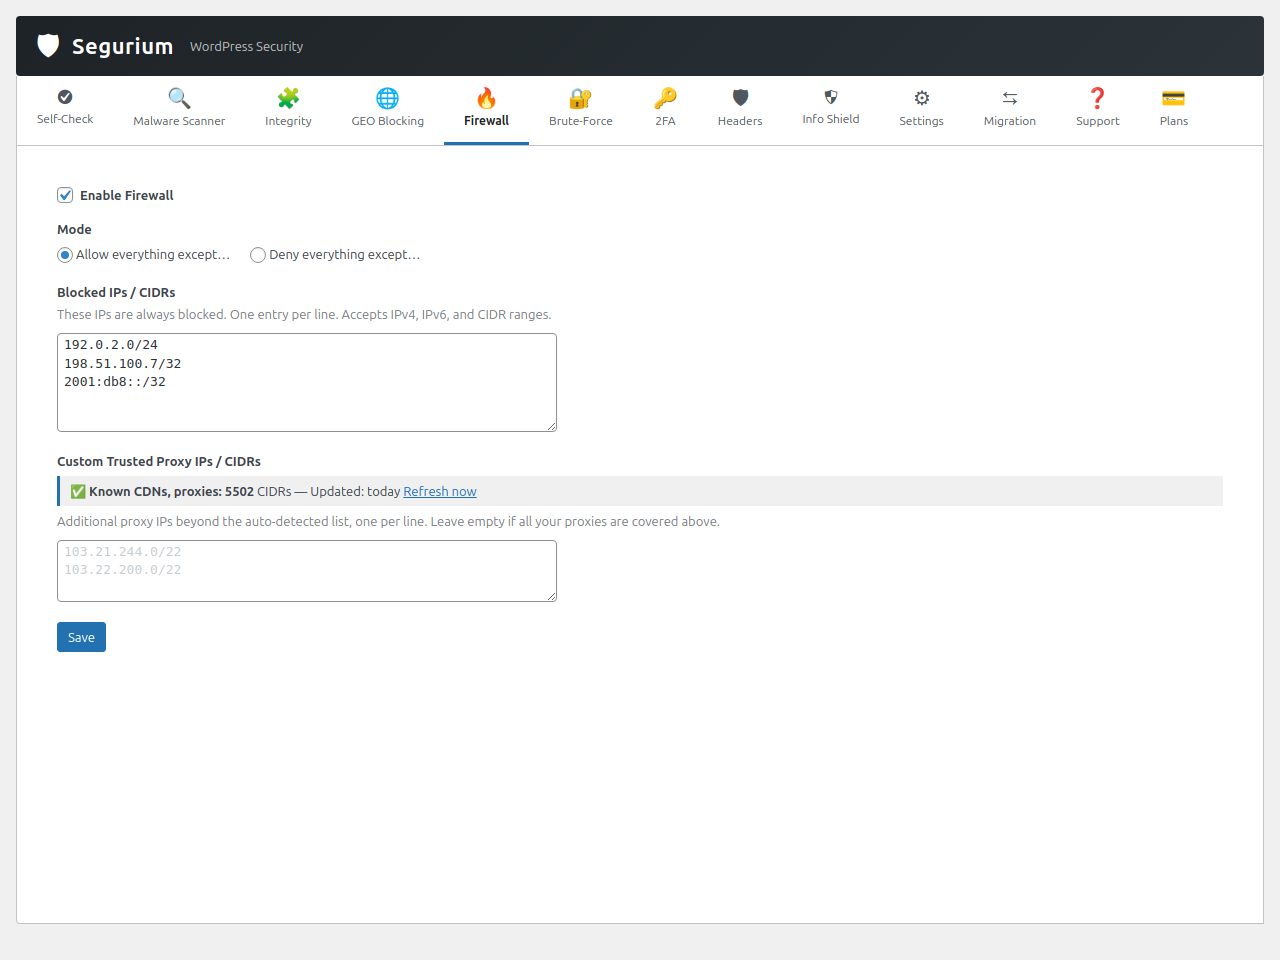
- Firewall — règles IP d’autorisation et de blocage, plages CIDR et filtres par pays, avec une liste d’adresses IP unique partagée par la connexion, l’administration et le filtrage des requêtes.
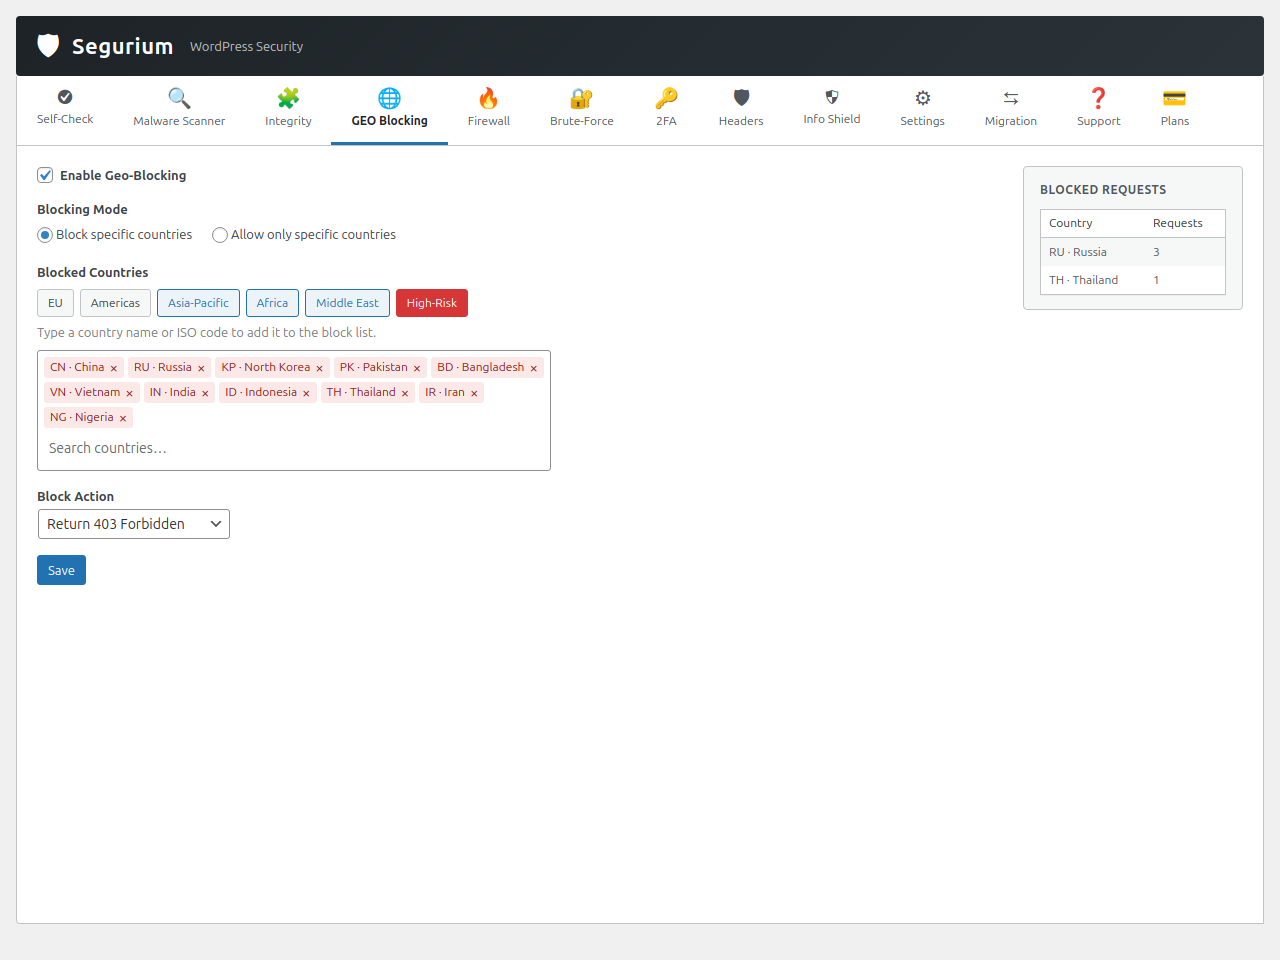
- Blocage géographique — bloquer le trafic de connexion ou d’administration par pays grâce à une base des données binaire locale (mise à jour automatiquement), avec un mécanisme de sécurité « confirmer ou annuler » pour ne pas vous enfermer dehors.
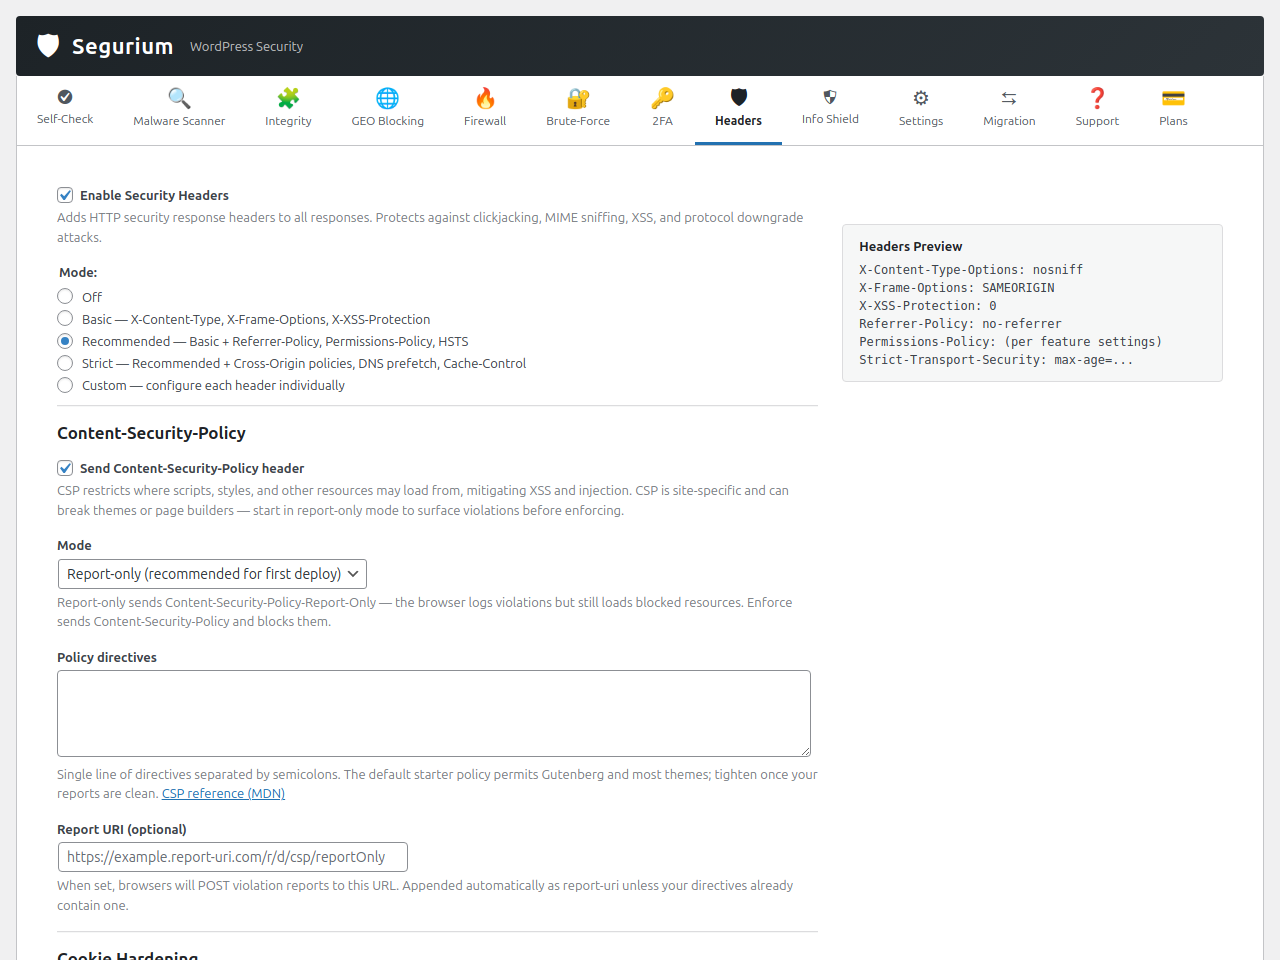
- Entêtes de sécurité — entêtes de réponse HTTP de sécurité, renforcement des cookies (SameSite/Secure/HttpOnly) et cinq modes par défaut en un clic.
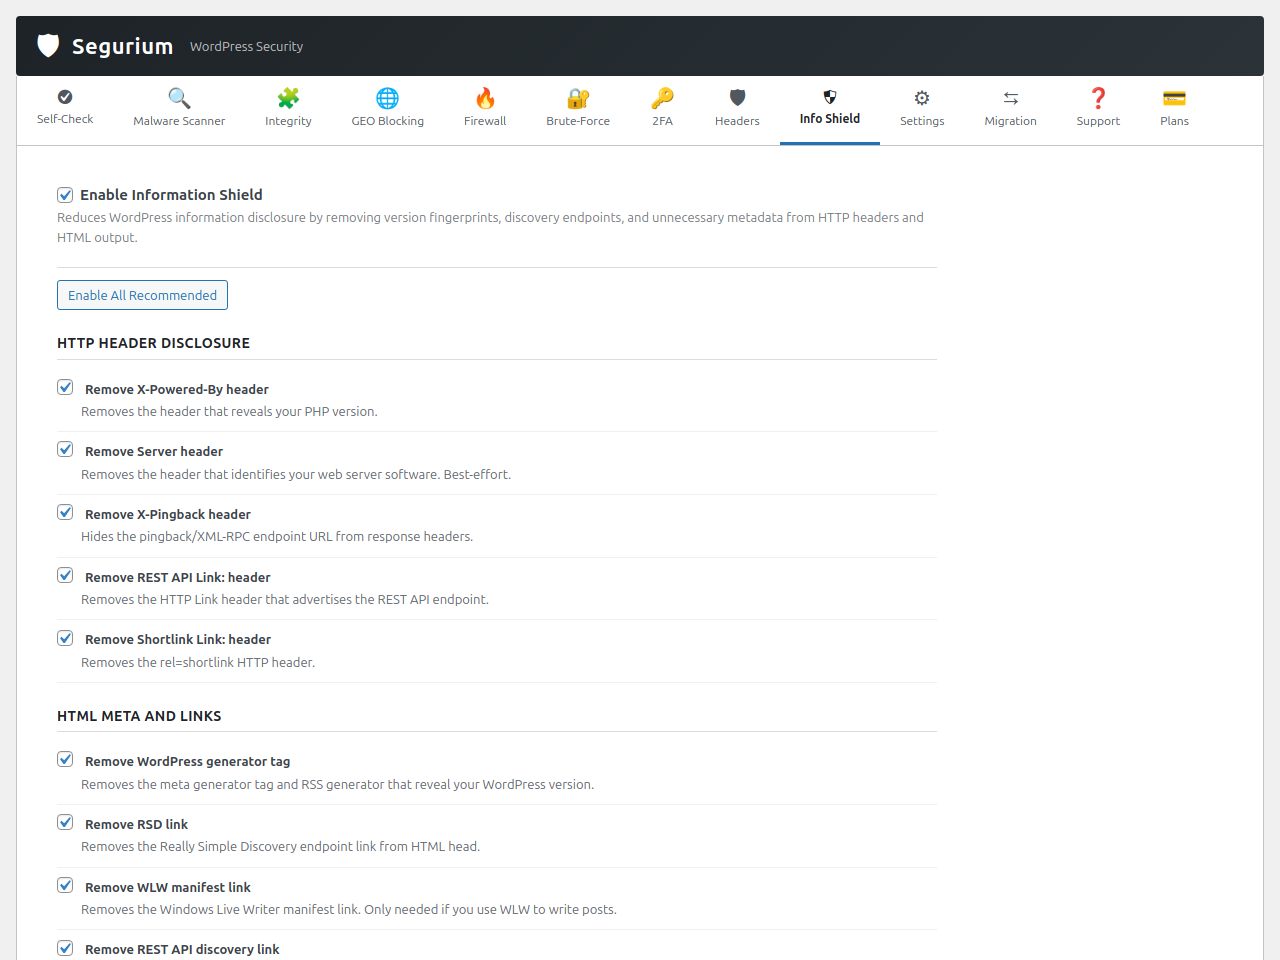
- Bouclier d’information — Des réglages qui masquent les traces de version de WordPress, les points de terminaison de découverte, les chaînes
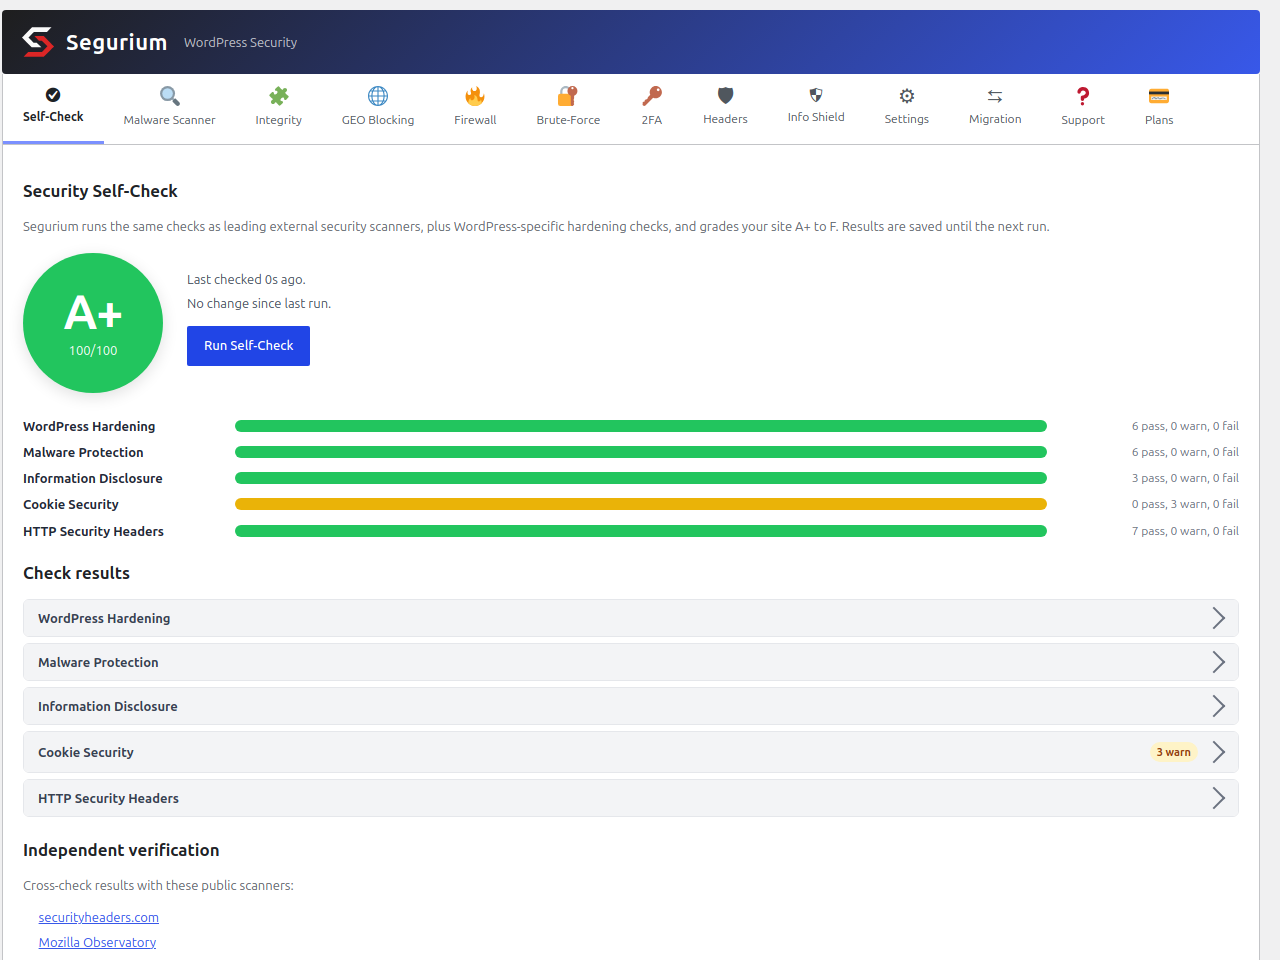
?ver=des ressources et XML-RPC lorsque vous ne vous en servez pas. - Note de sécurité Autodiagnostic — Les contrôles aboutissent à une note de A+ à F, chacun avec un bouton Corriger en un clic et un recoupement avec des services tiers.
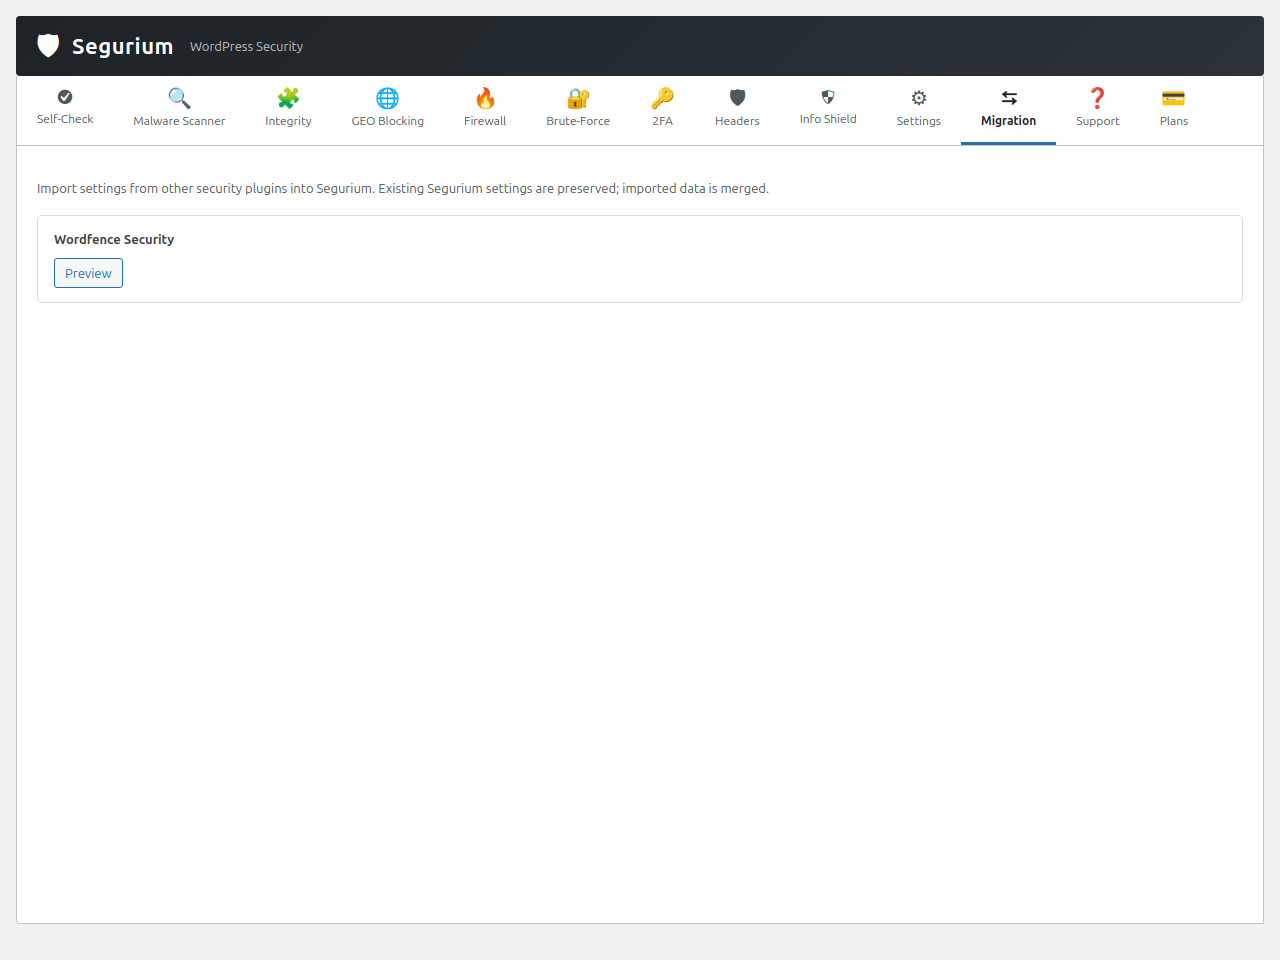
- Outil d’importation de migration — Importez vos réglages existants depuis Wordfence, All-In-One Security et Solid Security pour ne pas perdre votre renforcement en changeant d’extension. Sucuri Security est détecté lui aussi, mais ses réglages résident dans le tableau de bord cloud de Sucuri et ne peuvent pas être lus localement : il n’y a donc rien à importer.
- Reprise après sinistre — les sauvegardes chiffrées locales s’extraient avec une minuscule ligne de PHP, même si Segurium est désinstallé.
- Support intégré.
Ce qui change avec l’offre Pro
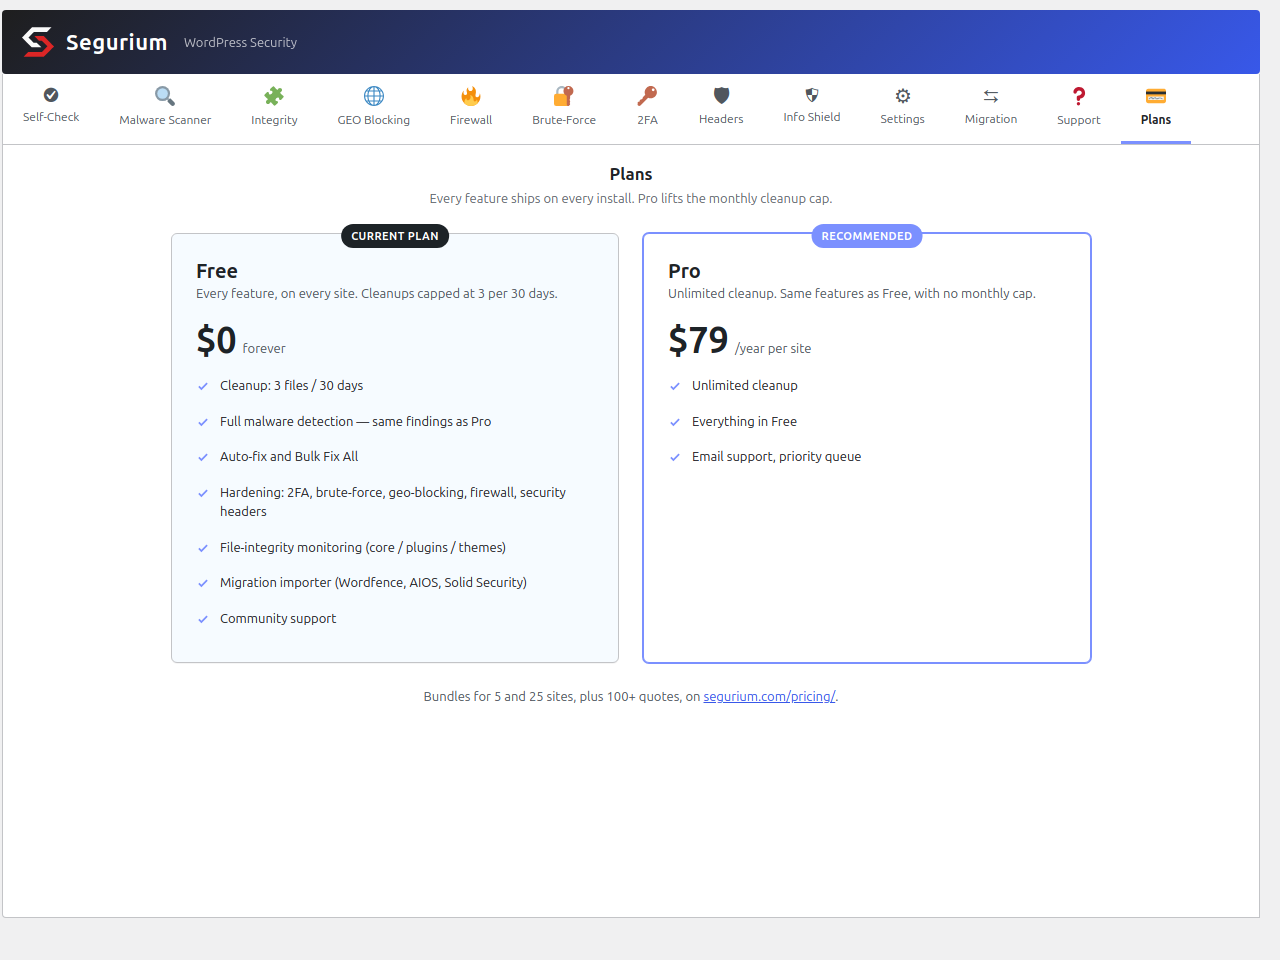
Les nettoyages sont réalisés par le service cloud de Segurium et décomptés d’un quota propre à chaque installation. L’offre gratuite couvre jusqu’à 3 nettoyages par période glissante de 30 jours — de quoi traiter un incident occasionnel sur un site classique. L’offre Pro relève ce quota pour les sites qui en ont besoin (réinfections à répétition, hébergements sous attaque continue, sites à fortes exigences de fiabilité). Le code de l’extension, les moteurs de détection et toutes les fonctionnalités citées plus haut sont identiques dans les deux offres ; la seule différence tient au plafond du quota, appliqué côté serveur.
Confidentialité par défaut
- L’analyse ne démarre qu’avec votre accord. Tant que vous n’acceptez pas l’avis sur les services externes dans la page d’administration de l’extension, rien ne contacte le cloud et l’extension reste au repos.
- Le hachage d’abord, le contenu seulement si besoin. Pendant une analyse, les fichiers sont d’abord vérifiés par SHA-256. Seuls les fichiers dont l’hachage est inconnue du cloud voient leurs octets téléversés pour classification : le volume de contenu qui quitte réellement votre serveur reste faible et limité à ce qui est nouveau sur le disque.
- Aucune donnée sur vos visiteurs et visiteuses. Segurium regarde les fichiers et les incidents de sécurité, pas les personnes qui visitent votre site.
- Mode sur site. Désactiver la détection des logiciels malveillants assistée par le cloud et les analyses envoient uniquement les hachages, les chemins et les métadonnées.
Services externes
Segurium se connecte à des services externes pour garder votre installation WordPress protégée. Chaque service est décrit ci-dessous, avec les données envoyées et le moment de l’envoi. Rien n’est envoyé avant que vous acceptiez l’avis sur les services externes dans la page d’administration de l’extension.
Cloud Threat Inspection
Cloud Threat Inspection, notre propre service sur cti.segurium.com, fournit les verdicts sur les logiciels malveillants, les manifestes d’intégrité, les données de géolocalisation, les plages d’adresses IP des proxys de confiance, la réception des demandes de support, les fichiers de nettoyage et un quota de nettoyage par installation qui limite le nombre de fichiers que le cloud nettoie sur une fenêtre glissante de 30 jours. Le service est contacté quand :
- Une analyse des logiciels malveillants, d’intégrité, en temps réel ou au téléversement est en cours.
- Vous agissez dans une page de l’extension. Accepter l’avis sur les services externes envoie quatre choses d’un coup : un enregistrement de l’installation, une seule fois (une empreinte d’engagement aléatoire, le nom de votre site, son URL, votre version de WordPress et, si vous avez activé les alertes par e-mail, l’adresse e-mail d’alerte que vous avez saisie), un ping d’une ligne
plugin_activated, un enregistrementconsentet un premier instantané de plateforme du type décrit plus bas. Demander le nettoyage d’un fichier infecté n’envoie que l’empreinte SHA-256 de ce fichier ; les octets nettoyés reviennent par empreinte. Une demande de support, un signalement de faux positif ou un signalement de logiciel malveillant manqué envoie les données que vous avez saisies et les octets du fichier joint. Une modification des réglages envoie un instantané de ce groupe de réglages. Désactiver l’extension envoie un ping d’une ligneplugin_deactivated, entièrement ignoré si vous n’avez jamais accepté l’avis. L’activer n’envoie rien par lui-même. - Une tâche planifiée quotidienne s’exécute. Il en existe quatre. La mise à jour de la base GeoIP et celle des proxys de confiance ne font que récupérer des données. Le ping d’inventaire des composants envoie les slugs et versions des extensions et thèmes installés ainsi que votre version de WordPress, pour que nous puissions repérer les composants altérés, retirés du répertoire ou abandonnés. L’instantané de plateforme envoie la façon dont votre site est monté : votre version de WordPress, la langue, les indicateurs multisite et débogage, si WP-Cron est désactivé et si le site est servi en HTTPS ; votre version de PHP, la SAPI, la limite de mémoire, le temps d’exécution maximal et le nombre maximal de variables d’entrée ; votre serveur web et sa version ; votre moteur de base de données et sa version ; la famille et l’architecture de votre système d’exploitation ; la version de l’extension ; ainsi que le slug et la version de votre thème actif. Il ne transporte aucun contenu de fichier, aucun chemin et rien sur vos visiteurs et visiteuses.
- Un blocage par force brute, un blocage géographique ou un autre évènement de sécurité se déclenche (une petite charge JSON est envoyée : le type d’évènement, l’URL de votre site, votre domaine, vos versions de WordPress, de PHP et de l’extension, et une empreinte SHA-256 de l’identifiant — jamais l’identifiant lui-même, jamais le mot de passe).
Données envoyées pendant les analyses (analyse des logiciels malveillants, en temps réel et au téléversement) : empreintes SHA-256 des fichiers de votre serveur, chemins relatifs à votre installation WordPress, tailles de fichiers, dates de modification, chaînes de version des extensions et des thèmes, et votre version de WordPress. Pour les fichiers dont l’empreinte SHA-256 est encore inconnue de la base de verdicts dans le cloud, nous téléversons aussi les octets du fichier afin qu’il puisse être classé.
Désactiver le téléversement : le réglage « Détection des logiciels malveillants assistée par le cloud », dans l’onglet Réglages, le commande. Désactivez-le pour passer en mode sur site : les analyses n’envoient plus que des empreintes, des chemins et des métadonnées, si bien qu’un fichier dont le cloud ne reconnaît pas l’empreinte reste sans verdict. Deux téléversements survivent à ce mode, car vous choisissez le fichier vous-même : un signalement de faux positif et un fichier joint à une demande de support.
Conservation : nous gardons les échantillons de fichiers téléversés pour analyse jusqu’à 365 jours, puis une purge nocturne automatique les supprime. Le calendrier complet figure dans la politique de confidentialité liée plus bas.
A random installation identifier (IID), issued at registration time, identifies each request. We do not send your posts, pages, or anything about your visitors, and we never send passwords. The privacy policy linked below names the data controller and how to reach them.
- Conditions d’utilisation : https://segurium.com/terms
- Politique de confidentialité : https://segurium.com/privacy
Freemius (api.freemius.com, checkout.freemius.com, wp.freemius.com)
Segurium utilise le SDK WordPress de Freemius (fourni dans freemius/) pour l’activation des licences, le paiement des offres payantes et la gestion du compte sur l’offre Pro. Le SDK est livré en mode anonyme : à l’activation, Segurium lui demande de passer l’invite de connexion, donc il n’envoie aucune requête à Freemius et ne collecte aucune donnée d’usage sur votre installation. Freemius, Inc. exploite le service.
Les serveurs de Freemius n’entendent parler de votre site que si vous cliquez sur un bouton de mise à niveau ou sur « Gérer la facturation » dans la page de compte et que vous finalisez le paiement sur checkout.freemius.com, ou si vous y activez, synchronisez ou désactivez une licence Pro. Dans ce second cas, le SDK envoie la clé de licence, l’URL de votre site, vos versions de WordPress et de PHP ainsi que la version de l’extension à api.freemius.com. N’ouvrez jamais la page de compte et ne saisissez jamais de licence, et votre site n’appelle jamais Freemius.
- Conditions d’utilisation de Freemius : https://freemius.com/terms/
- Politique de confidentialité de Freemius : https://freemius.com/privacy/
hCaptcha (js.hcaptcha.com, hcaptcha.com) — FACULTATIF
Si, et seulement si, vous activez hCaptcha sur la page de réglages de la protection contre les attaques par force brute et que vous renseignez vos propres clé de site et clé secrète hCaptcha, Segurium va :
- Charger le JavaScript de hCaptcha depuis
https://js.hcaptcha.com/1/api.jssur la page wp-login.php afin que le défi puisse s’afficher. - Envoyer le jeton hCaptcha et l’adresse IP de la personne qui visite le site à
https://hcaptcha.com/siteverifypour vérifier le défi lors des tentatives de connexion.
hCaptcha est désactivé par défaut. Tant que vous ne l’activez pas, aucun script ni aucune requête hCaptcha n’est chargé. hCaptcha est fourni par Intuition Machines, Inc. ; ses conditions et sa politique de confidentialité s’appliquent dès que vous activez la fonctionnalité.
- hCaptcha, conditions d’utilisation : https://www.hcaptcha.com/terms
- hCaptcha, politique de confidentialité : https://www.hcaptcha.com/privacy
Code source des bibliothèques fournies
Chaque version est mise en miroir sur https://github.com/Segurium/segurium-plugin.
Segurium embarque le SDK WordPress de Freemius dans freemius/ pour la gestion des licences,
le paiement et le support. Quelques fichiers de ce SDK
(freemius/assets/js/jquery.form.js et freemius/assets/js/postmessage.js)
sont minifiés en amont et livrés tels quels. Le code source non minifié de
l’ensemble du SDK est publié sous GPL-3.0 à l’adresse :
- https://github.com/Freemius/wordpress-sdk
La version du SDK fournie avec cette version est indiquée dans freemius/start.php ($this_sdk_version).
Captures d’écrans
Installation
- Téléverser le dossier
seguriumdans/wp-content/plugins/, ou installer-le depuis « Extensions Ajouter » dans l’administration de WordPress. - Activer l’extension depuis le menu « Extensions » de WordPress.
- Ouvrez Segurium dans la colonne latérale de l’administration et acceptez l’avis sur les services externes pour activer l’analyse.
- (Facultatif) Importez les réglages de votre ancienne extension de sécurité via Segurium Migration.
- (Facultatif) Activez l’authentification à deux facteurs, le blocage géographique et les en-têtes de sécurité depuis leurs onglets respectifs.
FAQ
-
Toutes. L’authentification à deux facteurs avec une application d’authentification (TOTP), des codes par e-mail, des codes de secours, des appareils de confiance et une application par rôle. La protection contre les attaques par force brute avec des limites de tentatives de connexion, des blocages, un pot de miel et la couverture de xmlrpc. Un pare-feu avec des règles par IP, par CIDR et par pays, pour bloquer un pays sur votre page de connexion. Des en-têtes de sécurité avec HSTS, CSP, Referrer-Policy et Permissions-Policy, ainsi que le durcissement des cookies. Le blocage géographique depuis une base locale. Rien de tout cela n’est un essai et rien n’est réservé à une offre pro. Seul le nombre de nettoyages dans le cloud est plafonné sur l’offre gratuite : trois tous les 30 jours.
-
Can I set up malware cleanup on many sites without opening each dashboard?
-
Yes. WP-CLI accepts the service disclosure and reports the cleanup quota, and settings export and import carry one site’s configuration to the next. Every install runs the same plugin code and the same free quota, so a site that joins later behaves like the rest.
-
Segurium est-il un antivirus pour un site web WordPress ?
-
En pratique, oui. Le même problème s’appelle virus de site web, virus WordPress ou logiciel malveillant, et c’est une seule et même chose : des fichiers présents sur votre serveur qui ne devraient pas y être, plus du code qu’une personne malveillante a ajouté à des fichiers qui, eux, doivent y être. Segurium calcule l’empreinte des fichiers de votre serveur et demande à la base de verdicts dans le cloud ce qu’est chacun d’eux ; une analyse anti-logiciels malveillants d’un site web entier devient donc une recherche d’empreintes plutôt qu’un examen fichier par fichier. Un antivirus de bureau protège votre ordinateur portable. Segurium fait ce travail pour vos fichiers WordPress, et il supprime ce qu’il trouve.
-
Segurium peut-il remplacer une extension de sécurité payante ?
-
Pour la suppression des logiciels malveillants, l’authentification à deux facteurs, un pare-feu, le blocage géographique et les en-têtes de sécurité, oui. Ce sont justement les parties que la plupart des extensions vendent sous forme d’abonnement premium, et Segurium les livre gratuitement sur chaque installation. L’offre payante ne fait que relever le quota de nettoyages dans le cloud. Si vous venez d’une autre extension de sécurité, l’onglet Migration importe vos réglages depuis Wordfence, All-In-One Security et Solid Security, pour que le changement ne vous coûte pas votre durcissement.
-
Que cherche une analyse Segurium ?
-
Files the cloud verdict database has already classified as malicious. In a normal break-in that means an uploaded web shell or backdoor, a redirect injected into a theme file, spam pages, spam links, hidden links, a phishing page dropped in an upload folder, the Japanese keyword hack, and leftovers from a crypto miner. Segurium does not care what the family is called, whether someone labels it a trojan or a virus. It checks whether a file is malicious and whether it can put the clean version back.
-
Segurium retire-t-il les logiciels malveillants gratuitement, ou se contente-t-il de les détecter ?
-
Il le supprime. La suppression des logiciels malveillants tourne sur l’offre gratuite : jusqu’à 3 nettoyages dans le cloud par période glissante de 30 jours, de quoi traiter un incident classique. La plupart des autres extensions signalent le logiciel malveillant gratuitement et font payer la réparation. Chaque nettoyage est réversible depuis une sauvegarde locale chiffrée.
-
Comment nettoyer un site WordPress piraté quand je n’ai aucune sauvegarde ?
-
C’est le cas habituel, et c’est précisément à cela que sert le moteur de nettoyage. Là où une personne malveillante a injecté du code dans un de vos fichiers, Segurium retire l’injection et laisse le reste du fichier intact. Là où le fichier n’est que du logiciel malveillant, il est vidé. Pour les fichiers du cœur de WordPress, des extensions et des thèmes, l’analyse d’intégrité récupère le contenu officiel depuis les manifestes, donc vous obtenez une copie propre même sans rien à restaurer de votre côté.
-
My site is hacked, redirects visitors, or Google blacklisted it. What do I do?
-
Install Segurium on the hacked site, accept the service disclosure and run a malware scan. Segurium lists the infected files and cleans them on one click, keeping an encrypted backup of every original. Then run an integrity scan, so any core, plugin or theme file the attack rewrote is restored to its official content. Redirect, Japanese SEO spam and pharma hacks live in exactly those files. Once the malware is gone, request a review in Google Search Console or ask your host to lift the suspension; Segurium removes the reason for them, it does not file the requests.
-
Segurium va-t-il ralentir mon site ?
-
En principe non. Les analyses tournent en tâches de fond découpées, derrière un verrou : une exécution ne peut donc pas s’empiler sur elle-même. L’analyse en temps réel n’inspecte que les fichiers nouveaux et modifiés. L’extension ne garde aucune grande table en mémoire et n’embarque aucun binaire.
-
Que se passe-t-il si Segurium signale un fichier qui n’est pas vraiment un logiciel malveillant ?
-
Chaque nettoyage est réversible. Les originaux sont chiffrés (AES-256-GCM) et stockés localement — conservés jusqu’à 30 jours, dans la limite du nombre et de la taille autorisés par compartiment — et vous pouvez les restaurer depuis la sauvegarde en un clic. Vous pouvez aussi envoyer un signalement de faux positif directement depuis la liste des menaces ; notre équipe s’en sert pour améliorer la classification.
-
Does Segurium quarantine infected files, and does it flag vulnerable plugins?
-
There is no separate quarantine folder. Segurium handles a suspicious file in place: it encrypts the original (AES-256-GCM), stores that copy locally, then strips the malicious code out, so the file is neutralised and you can put the original back for up to 30 days. The integrity check compares WordPress core, plugins and themes against upstream manifests and marks a component whose installed release carries a known vulnerability with a red Vulnerable badge and an Update button; tampered, delisted and abandoned components show up there too.
-
Est-il obligatoire d’avoir hCaptcha pour la protection contre les attaques par force brute ?
-
Non. La protection contre les attaques par force brute fonctionne d’emblée, avec limitation du débit, pot de miel et blocages. hCaptcha est facultatif — si vous disposez déjà d’une clé de site et d’une clé secrète hCaptcha, vous pouvez l’activer sur le formulaire de connexion pour ajouter une couche. Lorsqu’il est désactivé (le réglage par défaut), aucun script ni aucune requête hCaptcha n’est jamais chargé.
-
Quelles versions de PHP et de WordPress sont prises en charge ?
-
PHP 7.4 ou plus récent et WordPress 6.2 ou plus récent. Testé régulièrement avec PHP 8.1 / 8.2 / 8.3 et WordPress 6.3 à 7.0.
-
Que se passe-t-il si je désinstalle l’extension ?
-
Les options de l’extension, les tables personnalisées et les sauvegardes d’analyse locales sont supprimées. Les sauvegardes chiffrées locales restent extractibles avant la désinstallation à l’aide d’une courte ligne de PHP (voir la documentation « Disaster Recovery » sur segurium.com) si vous souhaitez en garder des copies.
-
Comment signaler une faille de sécurité dans Segurium lui-même ?
-
Écrivez à security@segurium.com plutôt que d’ouvrir un sujet public sur le forum de support. Notre politique de divulgation, les règles de test et les remerciements aux chercheuses et chercheurs sont sur https://segurium.com/security/ — cette page explique aussi ce que nous pouvons offrir en retour, et ce que nous ne pouvons pas. Veuillez garder les détails confidentiels tant qu’un correctif n’est pas disponible pour les utilisateurs et utilisatrices.
Avis


Contributeurs/contributrices & développeurs/développeuses
« Segurium – Free Malware Removal & Auto Cleanup for Hacked Websites, Antivirus Scanner, Vulnerability Alerts » est un logiciel libre. Les personnes suivantes ont contribué à cette extension.
Contributeurs
“Segurium – Free Malware Removal & Auto Cleanup for Hacked Websites, Antivirus Scanner, Vulnerability Alerts” a été traduit dans 22 locales. Remerciez l’équipe de traduction pour ses contributions.
Le développement vous intéresse ?
Parcourir le code, consulter le SVN dépôt, ou s’inscrire au journal de développement par RSS.
Journal des modifications
1.5.0 – 2026-10-02
- Connects through a backup address when the host blocks the main port.
- Scans no longer fail on hosts that block outgoing non-standard ports.
- Redesigned admin page with consistent icons across operating systems.
1.4.4 – 2026-09-24
- Self-Check tab improved.
- Malware scan on website with many files no longer skips files.
- Minor UI improvements.
Older entries are in changelog.txt, which ships with the plugin, and the full history is published at https://segurium.com/changelog/.